Soluciones · Datos de salud
Datos de salud: la categoría más exigente de la Ley 21.719, ordenada en un solo lugar.
Fichas clínicas, exámenes, imágenes y agendas manejan datos sensibles todos los días. Factum ordena su registro, sus riesgos, sus accesos y su evidencia, para que tu institución responda con datos cuando pregunten la Agencia, un paciente o el directorio.
Actualizado el 17 de octubre de 2026
Una evidencia, varios marcos
En salud, dos leyes se cruzan. El trabajo se hace una vez.
Los datos de pacientes son datos sensibles bajo la Ley 21.719, y los prestadores institucionales de salud están entre los servicios esenciales de la Ley 21.663. Ambas piden gestión de riesgos, control de accesos, respuesta a incidentes y responsables definidos. En Factum, un control implementado y su evidencia sirven para las dos leyes, y también para ISO 27001 si tu institución trabaja con ese estándar.
Desde el plan Starter trabajas hasta 3 marcos activos a la vez. Con el plan Plus, al responder un control en un marco, la plataforma marca automáticamente los requisitos equivalentes en los demás.
La ley
Lo que cambia cuando los datos son de pacientes
La Ley 20.584, sobre derechos y deberes de los pacientes, ya establece la reserva de la ficha clínica. La Ley 21.719 suma a eso las reglas de los datos sensibles, que son las más exigentes de la ley.
Datos sensibles
La historia clínica, las recetas, los resultados de exámenes, las licencias médicas y los datos genéticos y biométricos son datos sensibles, con reglas reforzadas.
Consentimiento explícito
Por regla general, tratar datos sensibles requiere el consentimiento explícito del titular, y la ley contempla excepciones específicas que conviene tener documentadas.
Evaluación de impacto
Los tratamientos a gran escala de datos sensibles, o con alto riesgo para los titulares, requieren una evaluación de impacto antes de comenzar.
Seguridad reforzada
Control de accesos con trazabilidad, cifrado, seudonimización y capacitación del personal, proporcionales a la sensibilidad de los datos.
Notificación a pacientes
Una vulneración de seguridad se informa a la Agencia y, cuando involucra datos sensibles, también a los pacientes afectados.
Proveedores con acceso
Laboratorios externos, centros de imagen y proveedores de software clínico que acceden a datos de pacientes deben quedar identificados, con su rol y sus condiciones.
Resumen informativo de la Ley 21.719 aplicada al sector salud. No constituye asesoría legal.
Cómo lo resuelve Factum
De la ficha clínica a la evidencia de cumplimiento
01
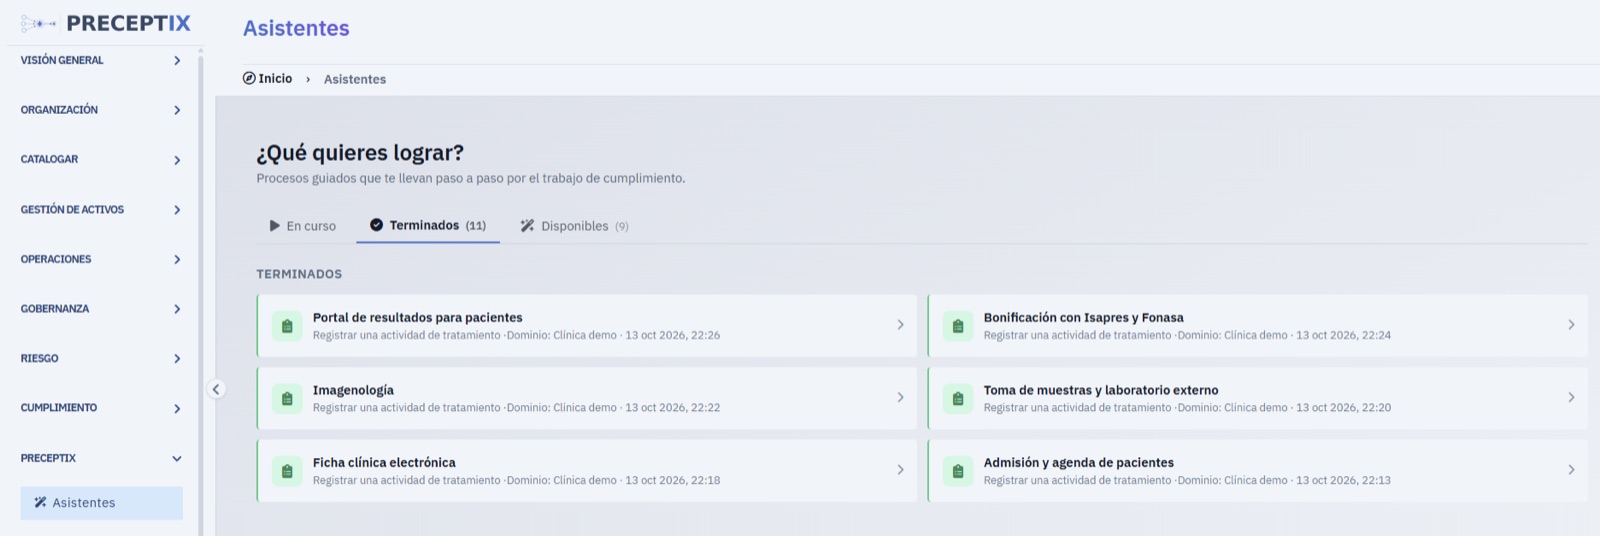
Registro de los tratamientos clínicos
Admisión, ficha clínica, laboratorio, imagenología, agendamiento y convenios con Isapres y Fonasa, cada uno registrado con sus datos, su finalidad, su base de licitud y su plazo de conservación.
02
Inventario de datos, pacientes y destinatarios
Qué categorías de datos de pacientes trata tu institución, quién accede a ellas y a qué terceros se comunican, en un inventario que se actualiza junto con los procesos.
03
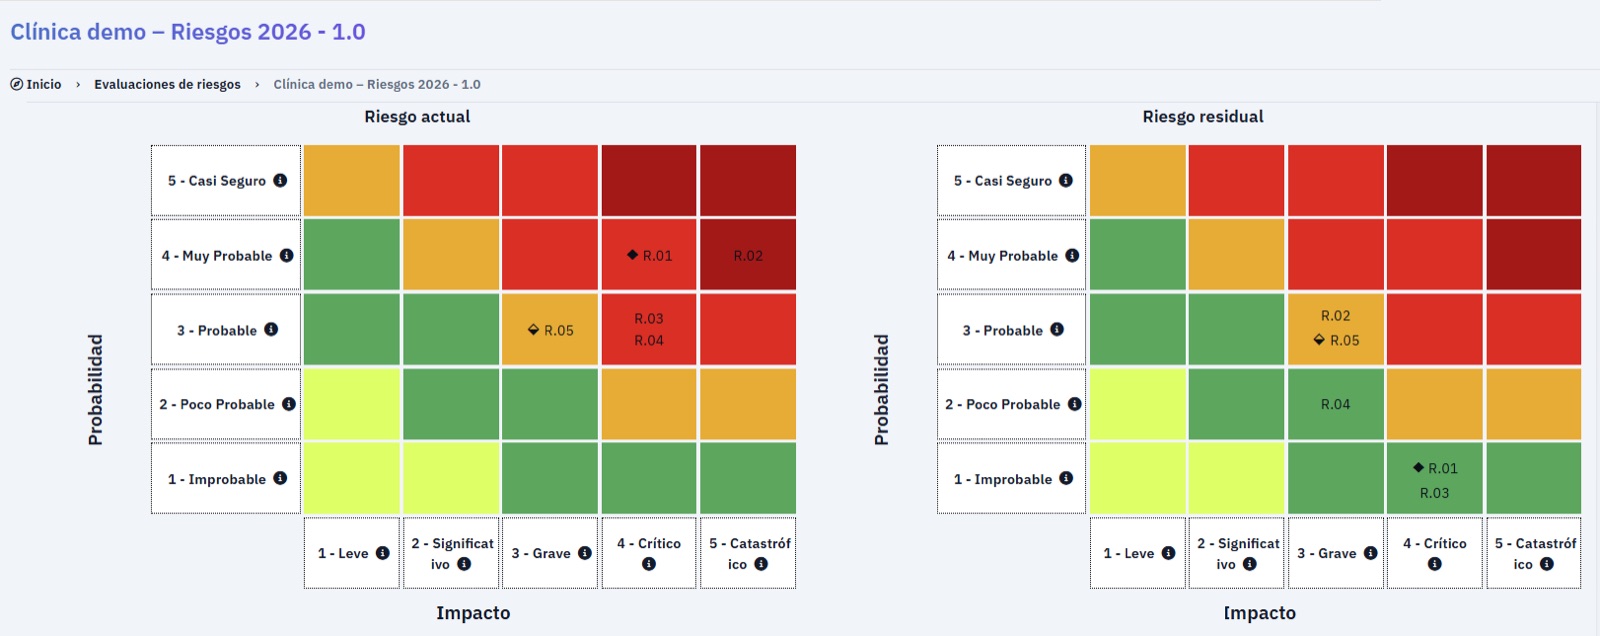
Riesgos y accesos bajo control
Cada riesgo sobre los datos de pacientes queda ligado a sus controles: accesos por rol, cifrado, respaldos y trazabilidad. Esos mismos controles sirven para la Ley 21.663.
04
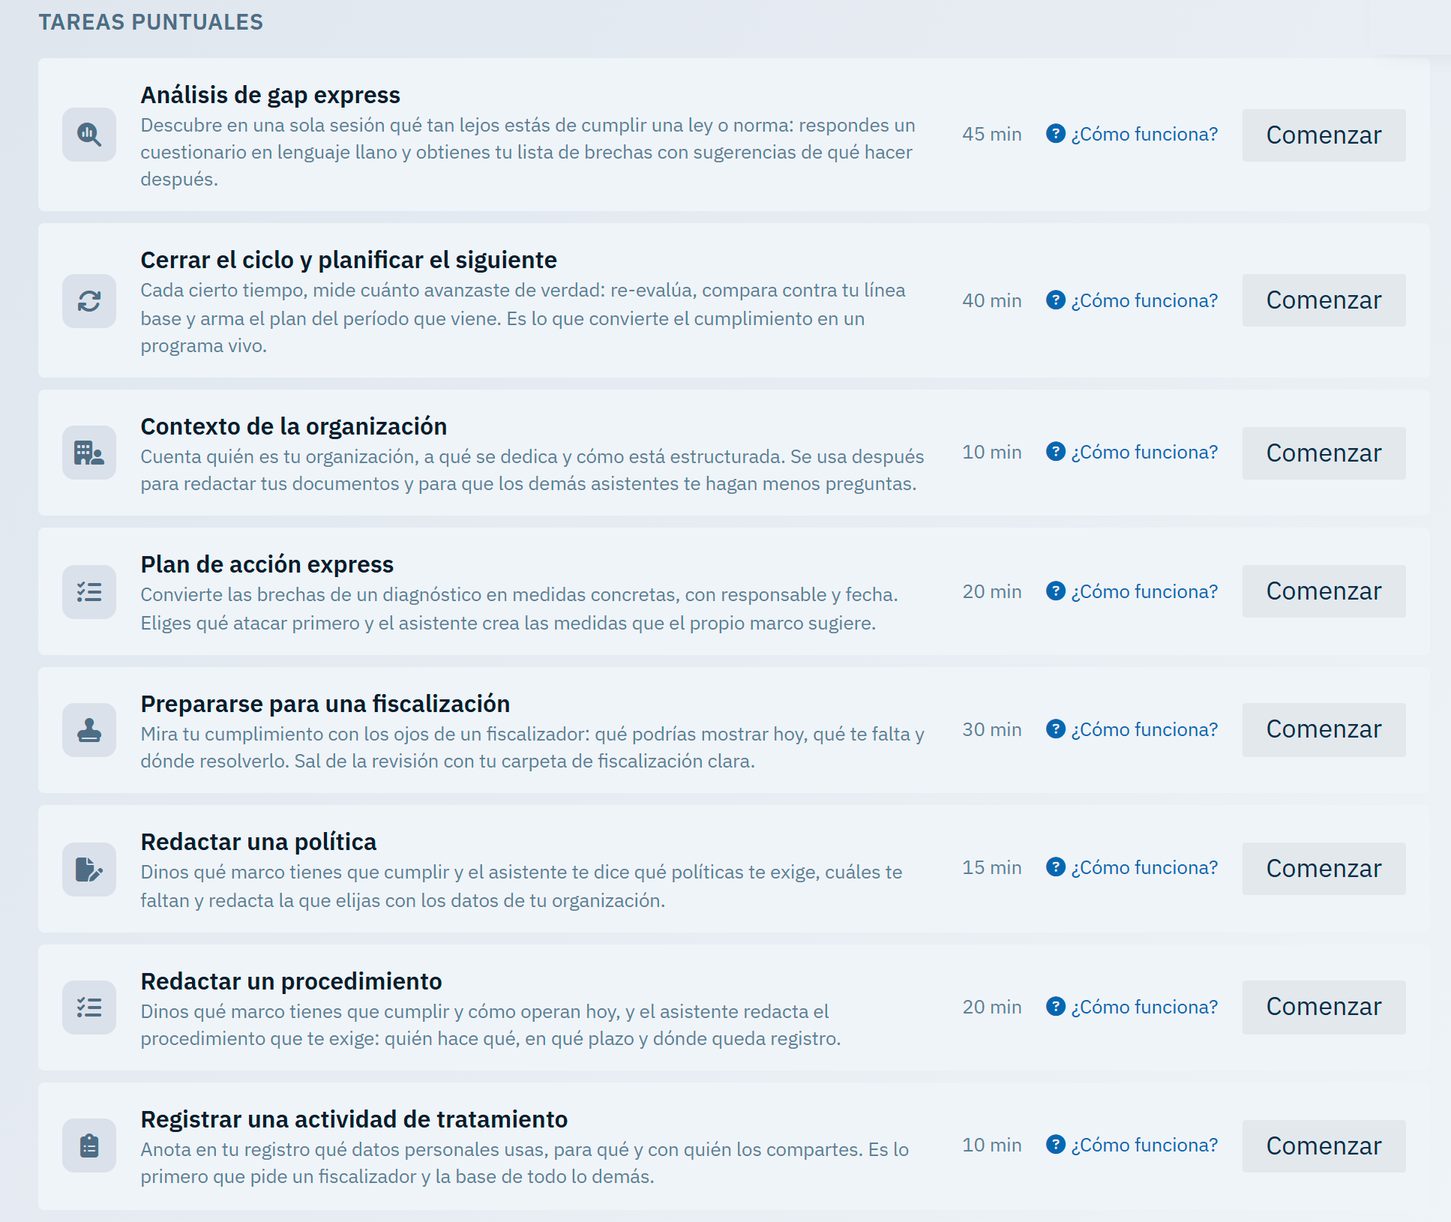
Documentos con el Concierge
El Concierge genera y adapta a tu institución la política de privacidad, el protocolo ante vulneraciones y la base de la evaluación de impacto. Cada documento refleja cómo opera realmente tu institución.
05
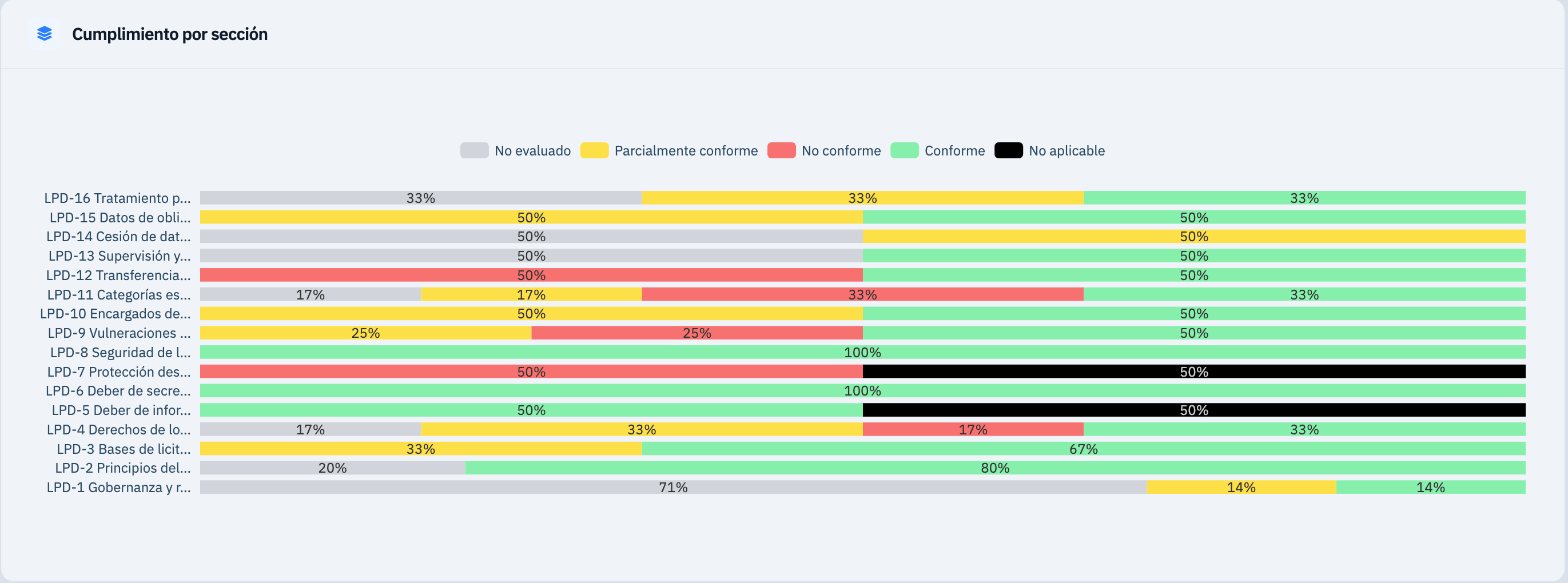
Evidencias y estado para la dirección
Las evidencias de seguridad llegan solas desde tus sistemas, a través de más de 100 integraciones. El panel muestra en qué porcentaje vas, qué falta y quién lo está haciendo.
06
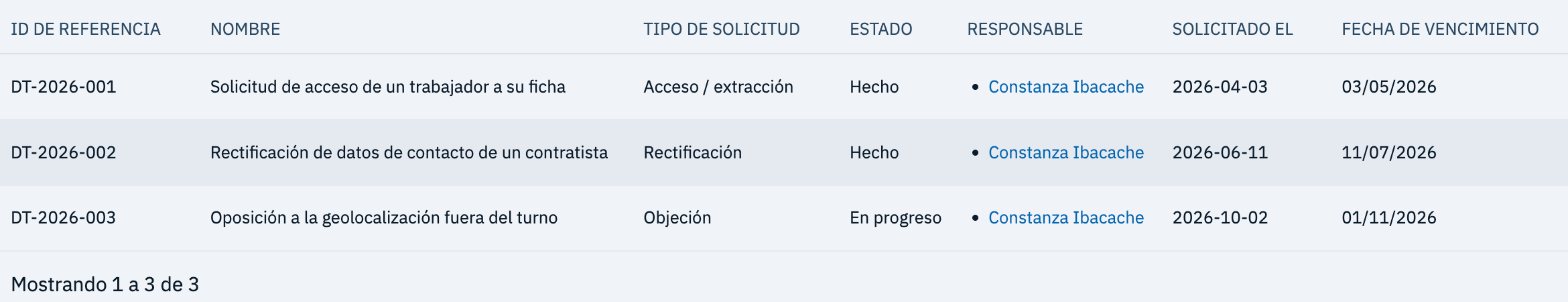
Solicitudes de los pacientes y vulneraciones
Cuando un paciente pide acceder a sus datos, corregirlos o portarlos a otro prestador, la solicitud queda registrada con su fecha, su responsable y su estado hasta que se responde. Las vulneraciones de seguridad también se registran, con la información necesaria para informar a la Agencia y a los pacientes afectados.
Ejemplo
El recorrido de un examen de laboratorio, registrado paso a paso
Un solo examen pasa por varias manos y genera varios tratamientos de datos. Así queda ordenado en Factum:
| Momento | Datos involucrados | En Factum |
|---|---|---|
| Agendamiento | Identificación, contacto y previsión del paciente | Actividad de tratamiento con su finalidad y base de licitud |
| Toma de muestra | Datos de salud | Actividad registrada como tratamiento de datos sensibles |
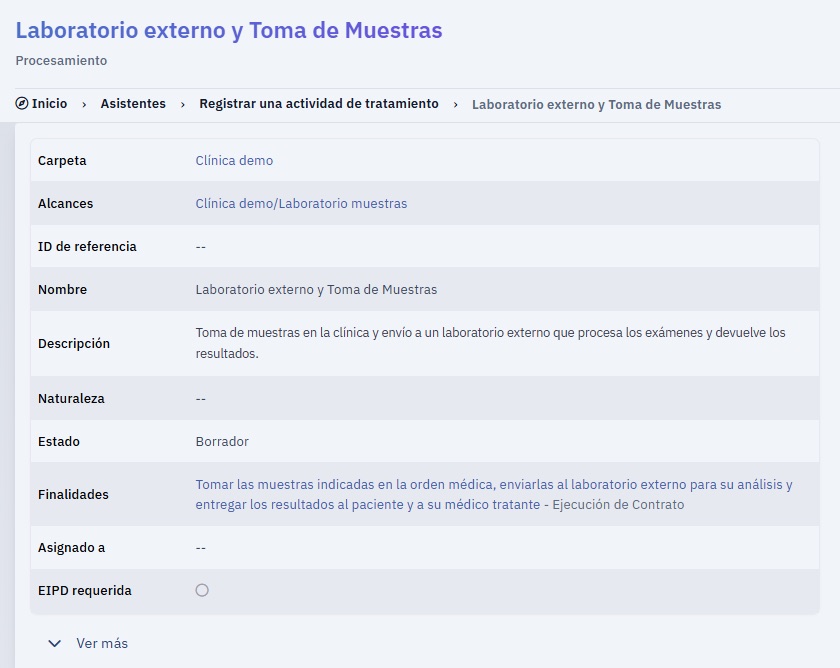
| Procesamiento en laboratorio externo | Muestra y orden médica | Proveedor identificado como destinatario, con sus condiciones |
| Entrega del resultado | Resultado del examen | Control de acceso al portal o a la ficha, con trazabilidad |
| Bonificación con Isapre o Fonasa | Prestación y diagnóstico | Comunicación a tercero registrada, con su base legal |
Hecha para instituciones de salud con equipos acotados
Clínicas y centros médicos
Varias especialidades, ficha clínica electrónica y convenios con aseguradoras. Factum ordena todos los tratamientos en un solo registro y si ya tienes inventarios o políticas en planillas, los importas a la plataforma y sigues desde donde ibas.
Laboratorios, centros de imagen y prestadores ambulatorios
Pocos procesos, pero con datos muy sensibles y varios proveedores tecnológicos. El Concierge carga el marco, define responsables y deja la plataforma operando desde el primer día.
Factum es una plataforma que opera tu equipo, con tus datos y con el estado de tu cumplimiento siempre a la vista. Para casos particulares, como investigación clínica o el uso de datos con fines estadísticos, la asesoría legal sigue siendo un complemento útil.
Preguntas frecuentes
Sobre los datos de salud
¿Los datos de salud son datos sensibles según la Ley 21.719?
Sí. La historia clínica, los resultados de exámenes, las recetas, las licencias médicas y los datos genéticos y biométricos son datos sensibles, y la ley les aplica sus reglas más exigentes de consentimiento, seguridad y notificación.
¿Se necesita el consentimiento del paciente para tratar sus datos?
Por regla general, el tratamiento de datos sensibles requiere el consentimiento explícito del titular. La ley contempla excepciones, entre ellas algunas vinculadas a la atención de salud. Cada institución debe identificar qué base de licitud usa en cada tratamiento y dejarla documentada; para los casos particulares conviene apoyarse en asesoría legal.
¿Cómo se relaciona la Ley 21.719 con la ficha clínica?
La Ley 20.584 ya establece que la ficha clínica es reservada y regula quién puede acceder a ella. La Ley 21.719 se suma con las reglas de los datos sensibles: base de licitud, seguridad, derechos de los pacientes sobre sus datos y notificación de vulneraciones.
¿Una clínica debe hacer una evaluación de impacto?
La ley exige una evaluación de impacto cuando el tratamiento implica un alto riesgo para los titulares, por ejemplo al tratar datos sensibles a gran escala. En la mayoría de las clínicas y laboratorios, al menos parte de sus tratamientos cae en ese supuesto.
¿Qué pasa si se filtran datos de pacientes?
La institución debe informar la vulneración a la Agencia de Protección de Datos Personales y, como se trata de datos sensibles, también a los pacientes afectados. Si además es un prestador de servicios esenciales bajo la Ley 21.663, debe reportar el incidente al CSIRT Nacional dentro de los plazos de esa ley.
¿La Ley 21.663 aplica a mi institución de salud?
La Ley 21.663 incluye a los prestadores institucionales de salud entre los servicios esenciales, con deberes de gestión de riesgos y reporte de incidentes. Si la ANCI además califica a la institución como operador de importancia vital, se suman deberes adicionales.
Sobre Factum
¿Cuánto cuesta una plataforma de cumplimiento como Factum?
Factum tiene precio publicado. El plan Starter cuesta UF 3,5 al mes y el plan Plus, pensado para equipos, UF 14 al mes, ambos con facturación anual. Para empresas grandes existe el plan Enterprise, por cotización. Antes de pagar puedes usarla 90 días gratis, sin tarjeta de crédito. Detalle en Precios.
¿Es cara una plataforma de cumplimiento automatizada para una empresa mediana?
La comparación útil es contra hacerlo a mano: horas de tu equipo manteniendo planillas, o un proyecto de consultoría que entrega un informe que hay que repetir al año siguiente. Con Factum el cumplimiento pasa a ser una partida anual conocida, y durante los 90 días de prueba puedes medir cuánto trabajo te ahorra antes de presupuestarla.
¿Puedo trabajar varios marcos a la vez?
Sí. Desde el plan Starter tienes hasta 3 marcos activos, por ejemplo la Ley 21.719, la Ley 21.663 e ISO 27001. Como comparten muchos controles, el trabajo no se multiplica: un control y su evidencia sirven para todos los marcos que lo exigen. Con el plan Plus, los marcos activos son ilimitados y el avance en uno se marca automáticamente en los demás.
¿Sirve para empresas grandes?
Sí. El plan Enterprise incluye usuarios ilimitados, inicio de sesión único (SSO/SAML), roles a medida, dominios ilimitados, instancia dedicada y soporte con SLA. Si prefieres que la plataforma la operemos nosotros, existe también la modalidad gestionada.
¿Puedo traer lo que ya tengo en Excel?
Sí. Importas a Factum el trabajo que ya tienes en planillas y lo sigues manteniendo desde la plataforma a partir de donde ibas.
¿Cuánto tarda en quedar operando?
El Concierge carga el marco de la Ley 21.719, propone dominios y responsables y arma el plan de trabajo. La mayor parte del tiempo se va en levantar la información real de tu institución, y los 90 días de prueba están pensados justamente para eso.
¿Necesito un consultor o un equipo especializado para usarla?
No. Factum está pensada para que la opere tu propio equipo, con un manual y el Concierge como guía, y hay soporte si algo falla. Para casos particulares, sobre todo al implementar, la asesoría legal sigue siendo útil; el estado de tu cumplimiento, en cambio, lo ves tú mismo en cualquier momento.
¿Qué pasa cuando terminan los 90 días?
Eliges el plan que te acomoda y sigues trabajando con todo lo que avanzaste. La prueba es sin tarjeta, así que el primer cobro ocurre solo cuando tú eliges un plan. Si decides no continuar, tus datos se eliminan 30 días después del término de la prueba.
¿Dónde quedan mis datos?
En los planes pagados, tus datos se alojan en Chile, en Google Cloud (región southamerica-west1).
Sigue con otro marco
Si tu institución además necesita cumplir alguno de estos, mira cómo se suma a lo que ya avanzaste.