Soluciones · Operadores de importancia vital
Operador de importancia vital, con un equipo de seguridad acotado.
La calificación como OIV suma deberes a los de cualquier servicio esencial: un sistema de gestión de seguridad continuo, planes de continuidad y un delegado de ciberseguridad. Factum los ordena en una plataforma que tu equipo puede operar junto con el resto de su trabajo.
Actualizado el 17 de octubre de 2026
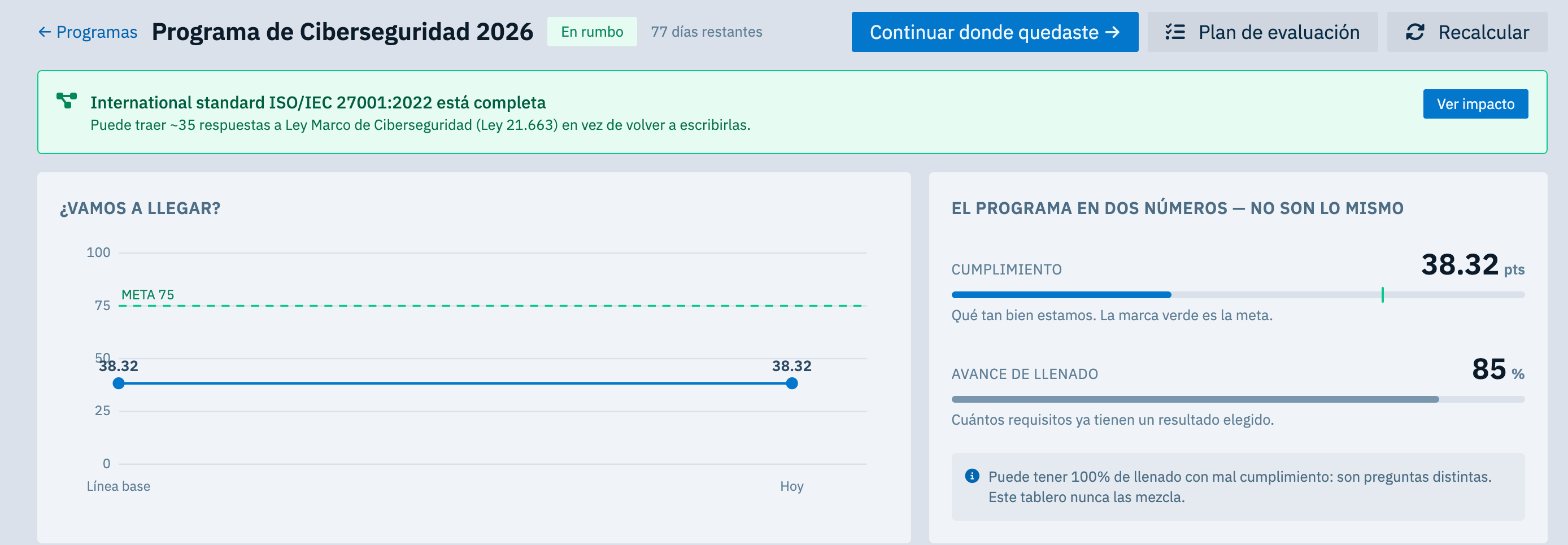
Una evidencia, varios marcos
El SGSI que exige la ley es la base de todo lo demás.
El sistema de gestión de seguridad que la Ley 21.663 pide a los OIV se construye habitualmente sobre ISO 27001, y comparte controles con NIST CSF y con la Ley 21.719 si tu operación trata datos personales. En Factum, un control implementado y su evidencia sirven para todos los marcos que lo exigen. Documentas una vez y avanzas en varios marcos a la vez.
Desde el plan Starter trabajas hasta 3 marcos activos a la vez. Con el plan Plus, al responder un control en un marco, la plataforma marca automáticamente los requisitos equivalentes en los demás.
La ley
Los deberes adicionales de un operador de importancia vital
La Agencia Nacional de Ciberseguridad (ANCI) califica como operadores de importancia vital a los prestadores de servicios esenciales cuya interrupción afectaría de forma significativa la seguridad, la provisión de servicios esenciales o las funciones del Estado. Además de los deberes de todo servicio esencial, la Ley 21.663 les exige:
Sistema de gestión de seguridad continuo
Implementar un sistema de gestión de seguridad de la información (SGSI) que opere de forma permanente.
Registro del SGSI
Mantener un registro de las acciones ejecutadas dentro del sistema de gestión.
Planes de continuidad
Elaborar e implementar planes de continuidad operacional y de ciberseguridad.
Reducir el impacto de incidentes
Adoptar oportunamente medidas para reducir el impacto y la propagación de un incidente.
Delegado de ciberseguridad
Designar un delegado que actúa como contraparte de la ANCI.
Capacitación continua
Contar con programas de capacitación, formación y educación continua para sus trabajadores.
Resumen informativo de los deberes de los operadores de importancia vital según la Ley 21.663 y la ANCI. No constituye asesoría legal.
Cómo lo resuelve Factum
Un SGSI que funciona con un equipo pequeño
01
El SGSI armado sobre ISO 27001
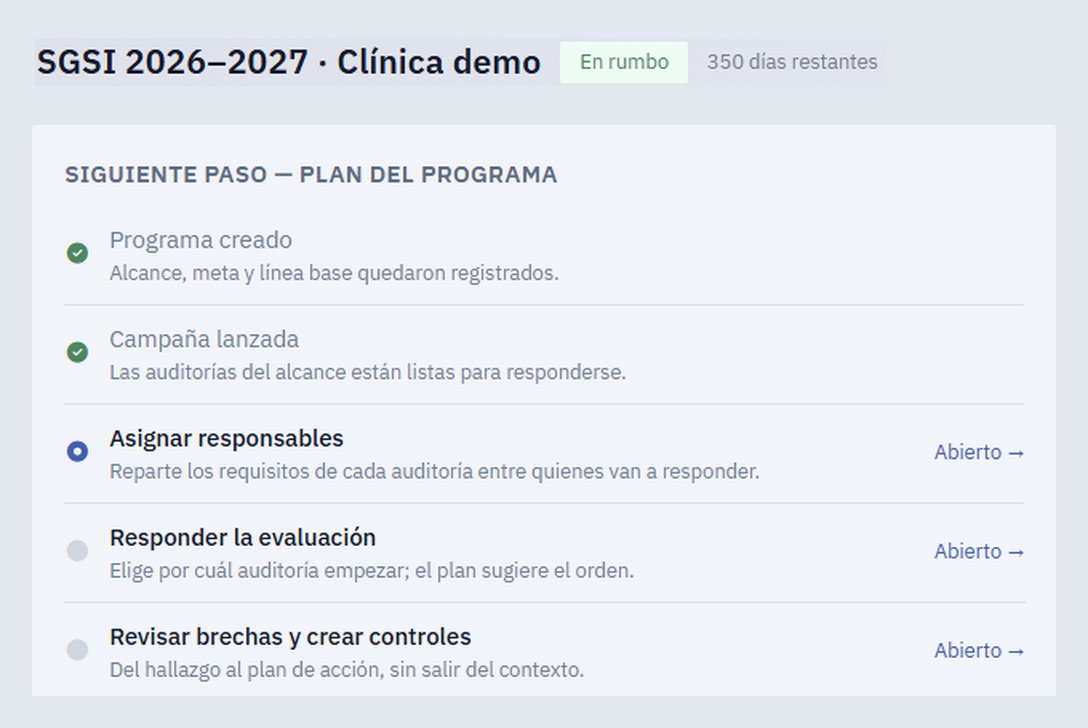
Los controles de ISO/IEC 27001:2022 y los requisitos de la Ley 21.663 vienen cargados en la plataforma. El Concierge define dominios y responsables, y tu equipo parte con un sistema de gestión ordenado desde el primer día.
02
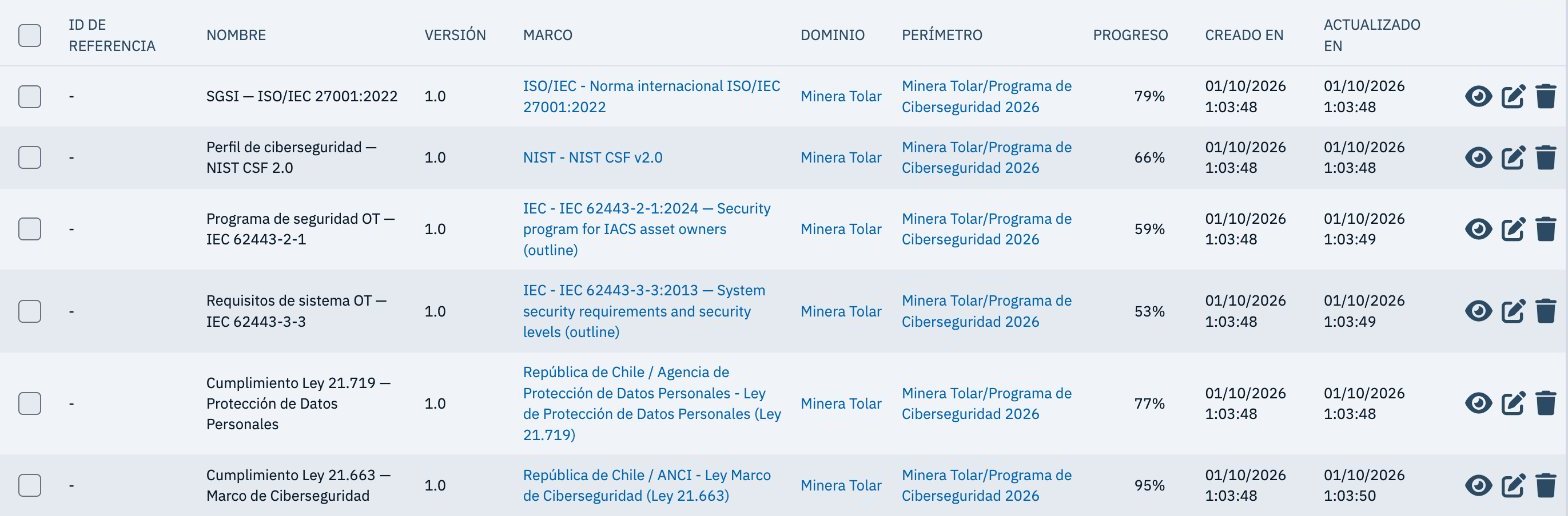
Registro de cada acción del SGSI
Evaluaciones, tareas, decisiones y evidencias quedan registradas con fecha y responsable. El historial del sistema de gestión se construye solo, a medida que tu equipo trabaja.
03
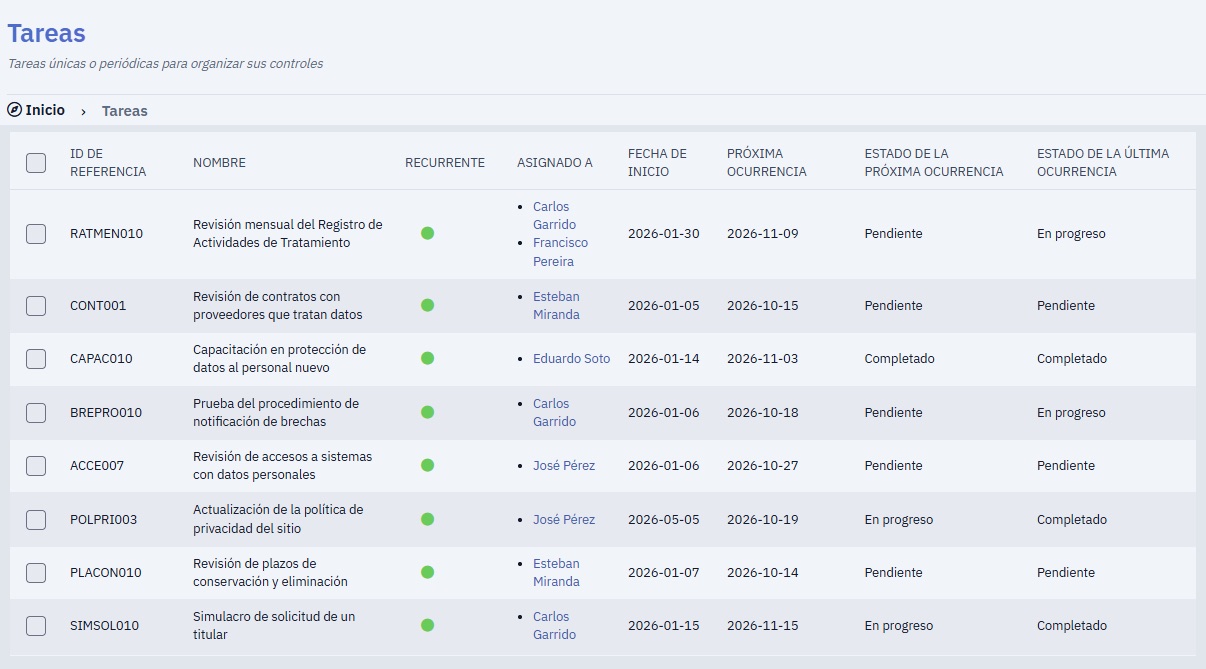
Planes de continuidad y protocolo de incidentes
El Concierge genera y adapta a tu operación la base del plan de continuidad y el protocolo de respuesta a incidentes, con sus plazos de reporte. Las revisiones y los ejercicios quedan calendarizados en el programa anual.
04
Evidencia automática desde tus sistemas
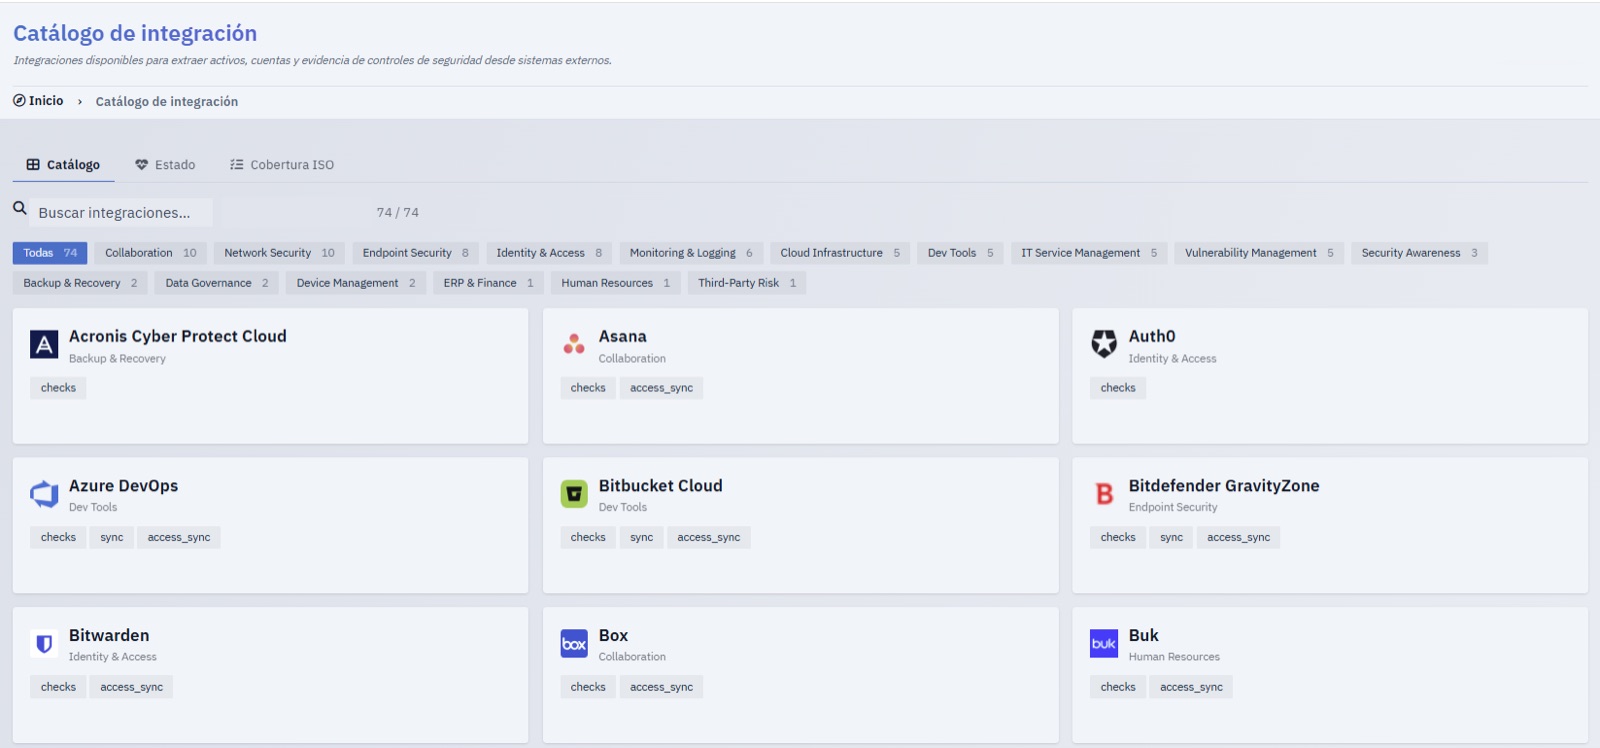
Más de 100 integraciones recolectan evidencia y ejecutan checks automáticos. Con un equipo pequeño, cada hora que se ahorra en juntar evidencia se dedica a reducir riesgos.
05
El delegado con todo a la vista
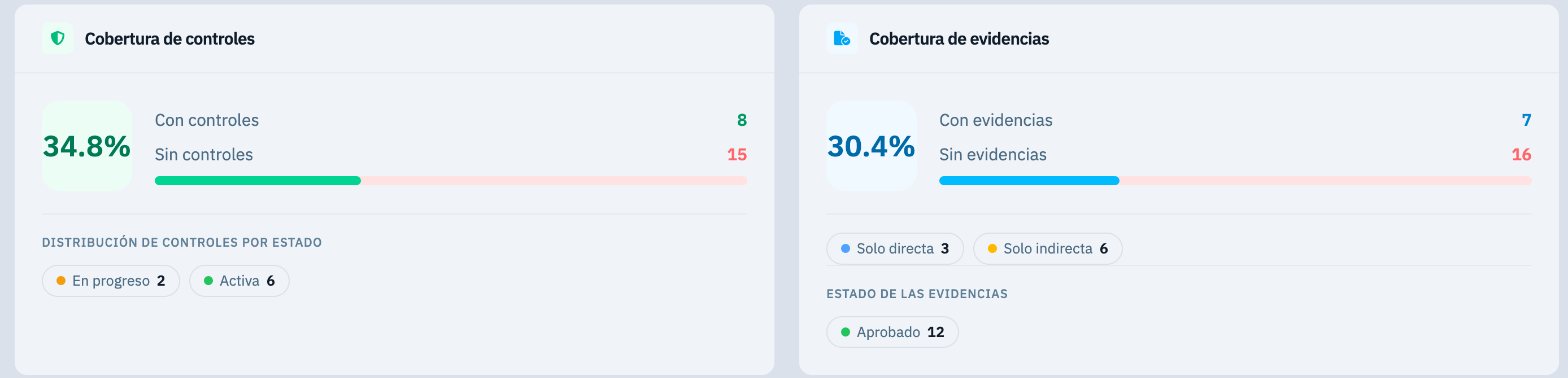
El delegado de ciberseguridad ve en un panel el estado de cada deber, las brechas abiertas y quién las está resolviendo, y tiene los reportes listos cuando la ANCI o el directorio los piden.
Deberes OIV
Cada deber del OIV, con su lugar en Factum
| Deber del OIV | En Factum |
|---|---|
| Sistema de gestión de seguridad continuo | Marcos ISO 27001 y Ley 21.663 cargados, con programa anual |
| Registro de las acciones del SGSI | Historial de evaluaciones, tareas, decisiones y evidencias |
| Planes de continuidad | Plan base generado por el Concierge, con revisiones calendarizadas |
| Medidas para reducir el impacto de incidentes | Protocolo de incidentes y controles ligados a cada riesgo |
| Delegado de ciberseguridad | Rol asignado, con panel de estado y reportes |
| Capacitación continua | Tareas de capacitación calendarizadas y sus registros como evidencia |
Para OIV que necesitan cumplir con los recursos que tienen
Tu equipo lo opera
Operadores de tamaño medio con un equipo de TI y seguridad de pocas personas. Factum ordena el trabajo, automatiza la evidencia y si ya tienes avances en planillas, los importas a la plataforma y sigues desde donde ibas.
Prueba gratis 90 díasPreceptix lo opera por ti
Si tu equipo necesita apoyo, nuestros analistas operan la plataforma, mantienen la evidencia al día y te entregan el cumplimiento continuo de la Ley 21.663.
Agendar demoEn las dos modalidades, la plataforma y los datos son de tu empresa, y el estado de tu cumplimiento queda siempre a la vista.
Preguntas frecuentes
Sobre los OIV
¿Qué es un operador de importancia vital?
Es un prestador de servicios esenciales que la Agencia Nacional de Ciberseguridad califica como tal porque su servicio depende de redes y sistemas informáticos, y su interrupción afectaría de forma significativa la seguridad, la provisión de servicios esenciales o las funciones del Estado.
¿Cómo sé si mi empresa es un OIV?
La ANCI califica a los operadores de importancia vital mediante resolución, después de un procedimiento en el que participan las instituciones evaluadas. Si tu empresa fue calificada, lo sabrás por esa resolución; mientras tanto, como prestador de servicios esenciales, ya tienes los deberes generales de la Ley 21.663.
¿Qué deberes adicionales tiene un OIV?
Además de los deberes de todo servicio esencial, como gestionar riesgos y reportar incidentes, un OIV debe implementar un sistema de gestión de seguridad de la información continuo, mantener un registro de sus acciones, contar con planes de continuidad operacional y de ciberseguridad, adoptar medidas para reducir el impacto de los incidentes, designar un delegado de ciberseguridad y capacitar continuamente a sus trabajadores.
¿Qué es el delegado de ciberseguridad?
Es la persona que el OIV designa como contraparte de la ANCI en materias de ciberseguridad. En la práctica, es quien necesita tener a la vista el estado de los deberes de la institución y la información para responder a la Agencia.
¿Un OIV necesita certificarse en ISO 27001?
La ley exige un sistema de gestión de seguridad de la información, e ISO 27001 es el estándar más usado para construirlo. Las exigencias específicas de certificación las define la ANCI en sus normas técnicas. Con Factum, el sistema queda construido sobre ISO 27001, listo para certificarse si la empresa lo decide o la norma lo exige.
¿Qué plazos de reporte de incidentes aplican a un OIV?
Los mismos de todo servicio esencial: alerta temprana dentro de 3 horas, segundo reporte dentro de 72 horas (24 horas si se afecta un servicio esencial), plan de acción dentro de 7 días e informe final dentro de 15 días, según el reglamento de reporte de incidentes.
Sobre Factum
¿Cuánto cuesta una plataforma de cumplimiento como Factum?
Factum tiene precio publicado. El plan Starter cuesta UF 3,5 al mes y el plan Plus, pensado para equipos, UF 14 al mes, ambos con facturación anual. Para empresas grandes existe el plan Enterprise, por cotización. Antes de pagar puedes usarla 90 días gratis, sin tarjeta de crédito. Detalle en Precios.
¿Es cara una plataforma de cumplimiento automatizada para una empresa mediana?
La comparación útil es contra hacerlo a mano: horas de tu equipo manteniendo planillas, o un proyecto de consultoría que entrega un informe que hay que repetir al año siguiente. Con Factum el cumplimiento pasa a ser una partida anual conocida, y durante los 90 días de prueba puedes medir cuánto trabajo te ahorra antes de presupuestarla.
¿Puedo trabajar varios marcos a la vez?
Sí. Desde el plan Starter tienes hasta 3 marcos activos, por ejemplo la Ley 21.719, la Ley 21.663 e ISO 27001. Como comparten muchos controles, el trabajo no se multiplica: un control y su evidencia sirven para todos los marcos que lo exigen. Con el plan Plus, los marcos activos son ilimitados y el avance en uno se marca automáticamente en los demás.
¿Sirve para empresas grandes?
Sí. El plan Enterprise incluye usuarios ilimitados, inicio de sesión único (SSO/SAML), roles a medida, dominios ilimitados, instancia dedicada y soporte con SLA. Si prefieres que la plataforma la operemos nosotros, existe también la modalidad gestionada.
¿Puedo traer lo que ya tengo en Excel?
Sí. Importas a Factum el trabajo que ya tienes en planillas y lo sigues manteniendo desde la plataforma a partir de donde ibas.
¿Factum reporta los incidentes a la ANCI por mí?
No. El reporte se hace en la plataforma de la ANCI. Factum deja listo el protocolo, con plazos y responsables, y mantiene la documentación que respalda cada reporte.
¿Necesito un consultor o un equipo especializado para usarla?
No. Factum está pensada para que la opere tu propio equipo de TI, con un manual y el Concierge como guía, y hay soporte si algo falla.
¿Qué pasa cuando terminan los 90 días?
Eliges el plan que te acomoda y sigues trabajando con todo lo que avanzaste. La prueba es sin tarjeta, así que el primer cobro ocurre solo cuando tú eliges un plan. Si decides no continuar, tus datos se eliminan 30 días después del término de la prueba.
¿Dónde quedan mis datos?
En los planes pagados, tus datos se alojan en Chile, en Google Cloud (región southamerica-west1).
Sigue con otro marco
Mira cómo se suman estos marcos a lo que ya avanzaste como OIV.