Soluciones · ISO/IEC 27001
ISO/IEC 27001: tu SGSI funcionando todo el año.
Controles del Anexo A, riesgos, auditorías internas y evidencias en una sola plataforma. El sistema de gestión opera de forma continua y llega a cada auditoría con la información al día.
Actualizado el 17 de octubre de 2026
Una evidencia, varios marcos
¿Tienes que cumplir más de un marco? El trabajo no se multiplica.
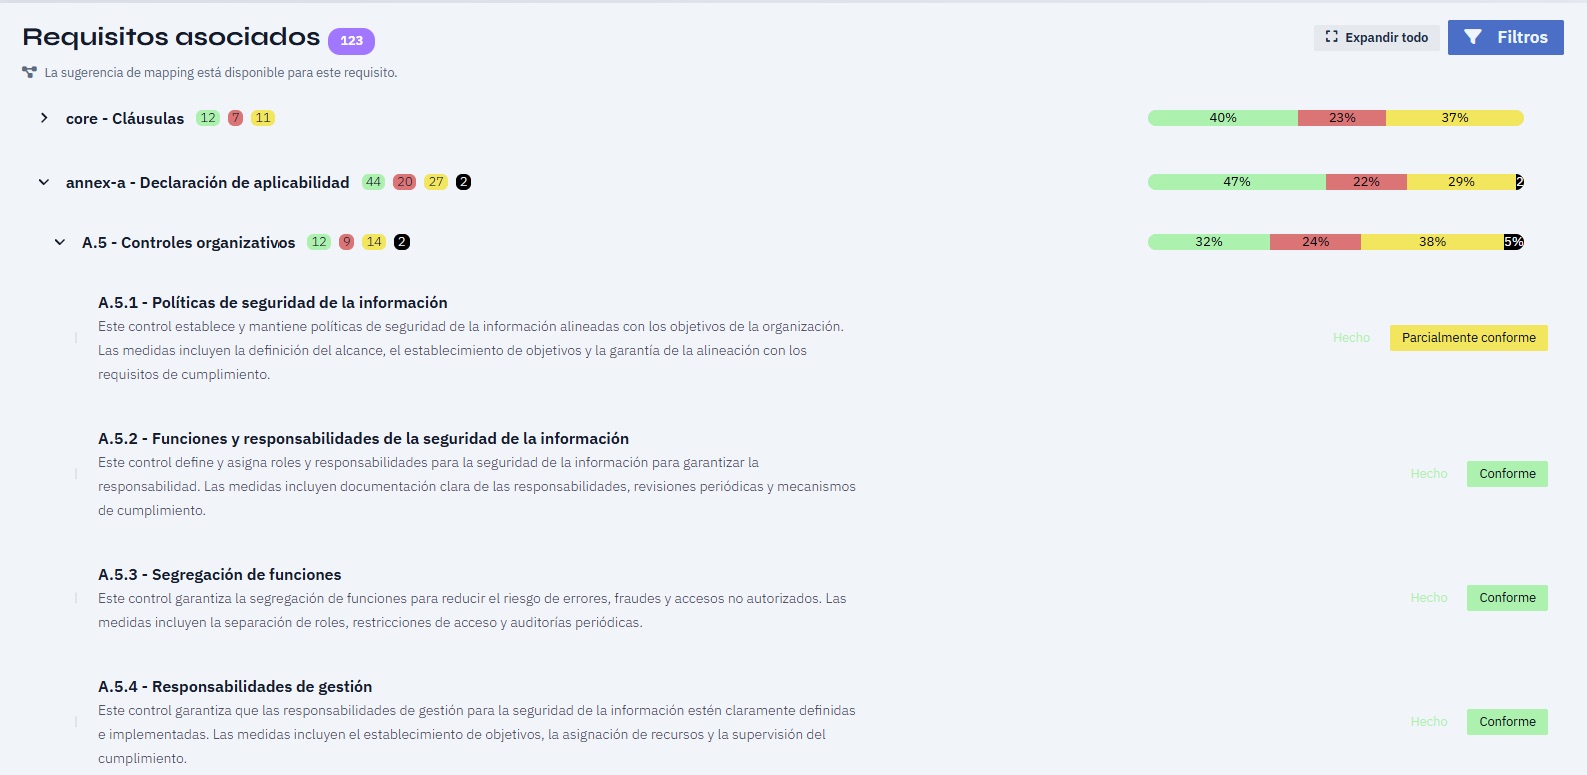
ISO 27001 es la base de buena parte de lo que piden la Ley 21.663 y la Ley 21.719: gestión de riesgos, control de accesos, respaldos, respuesta a incidentes y responsables definidos. En Factum, un control implementado y su evidencia sirven para todos los marcos que lo exigen. Documentas una vez y avanzas en varios marcos a la vez.
Desde el plan Starter trabajas hasta 3 marcos activos a la vez. Con el plan Plus, al responder un control en un marco, la plataforma marca automáticamente los requisitos equivalentes en los demás.
La norma
Qué pide ISO/IEC 27001
ISO/IEC 27001 es el estándar internacional para sistemas de gestión de seguridad de la información (SGSI). Su versión vigente es la de 2022, que organiza los controles del Anexo A en 93 controles agrupados en cuatro temas: organizacionales, de personas, físicos y tecnológicos.
Contexto y alcance
Definir qué partes de la organización, procesos y sistemas cubre el SGSI, y qué esperan las partes interesadas.
Liderazgo y política
La alta dirección aprueba la política de seguridad, asigna roles y responsabilidades y asegura los recursos.
Riesgos y su tratamiento
Identificar, evaluar y tratar los riesgos de seguridad de la información con un método definido y repetible.
Controles del Anexo A
Decidir qué controles aplican, justificarlo en la declaración de aplicabilidad e implementarlos.
Auditoría interna y revisión por la dirección
Verificar periódicamente que el sistema funciona y que la dirección revisa sus resultados.
Mejora continua
Registrar no conformidades, aplicar acciones correctivas y mejorar el sistema en cada ciclo.
Resumen informativo de ISO/IEC 27001:2022. La certificación la otorga un organismo de certificación acreditado.
Cómo lo resuelve Factum
Del documento a la operación diaria
01
Anexo A cargado y evaluado
Los 93 controles de ISO/IEC 27001:2022 vienen cargados en la plataforma. Evalúas el estado de cada uno, defines cuáles aplican y ves de inmediato qué falta, con su plan de remediación.
02
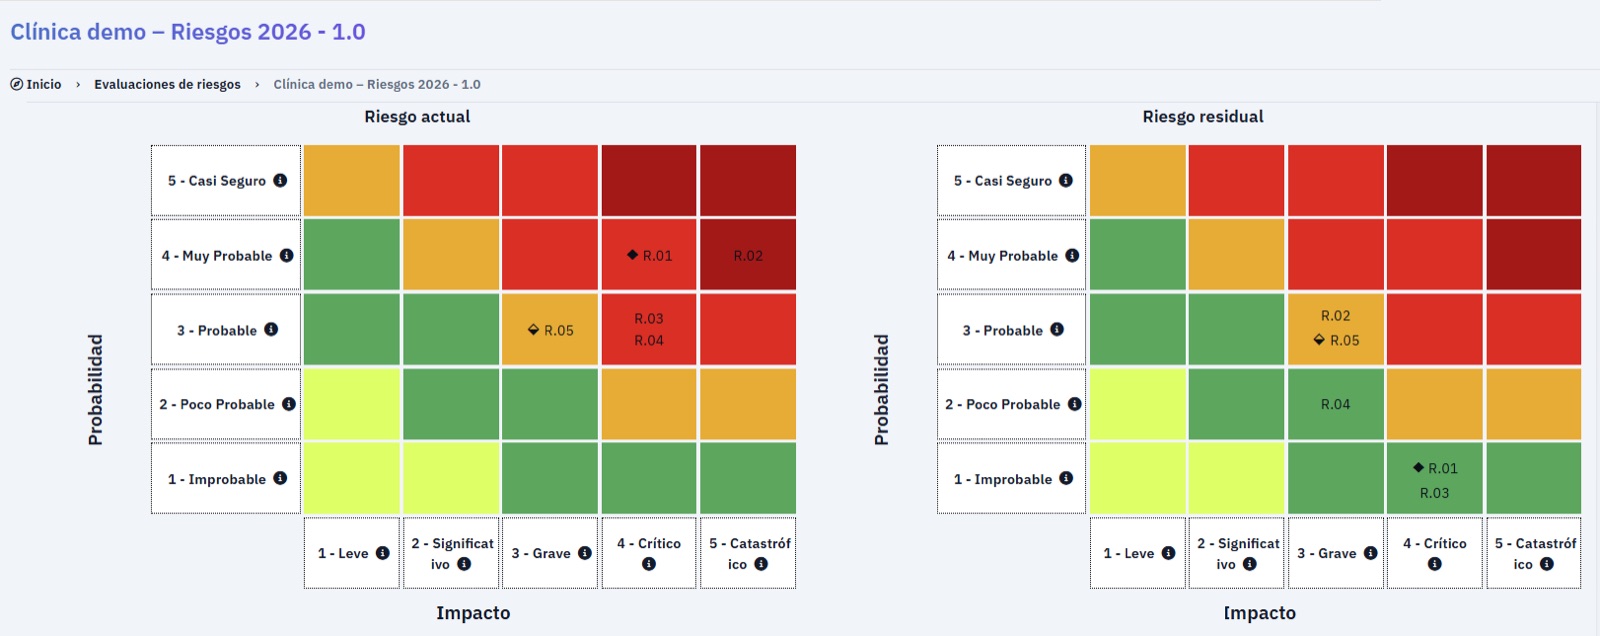
Riesgos conectados con controles
La matriz de riesgos queda ligada a los controles que mitigan cada riesgo y a sus responsables, con el método de evaluación que defina tu empresa.
03
Evidencia automática desde tus sistemas
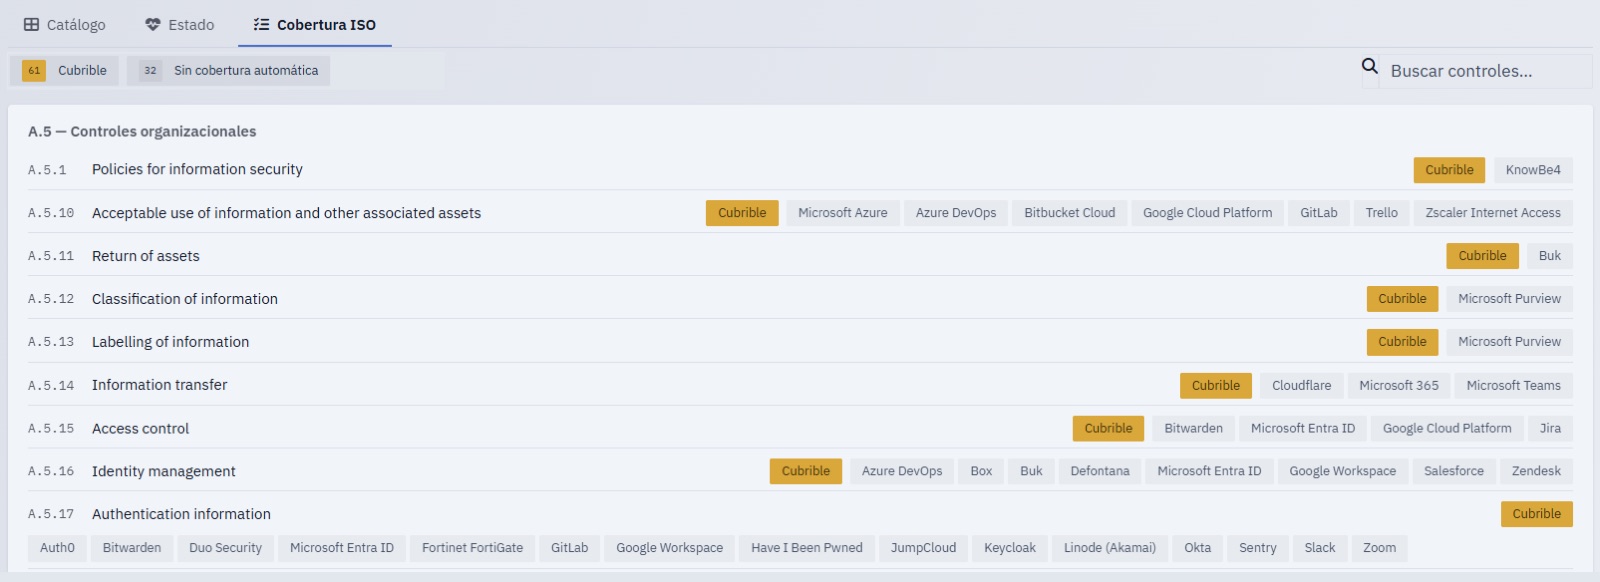
Más de 100 integraciones recolectan evidencia y ejecutan checks automáticos de cumplimiento. La vista de cobertura muestra qué controles ISO quedan respaldados por cada check.
04
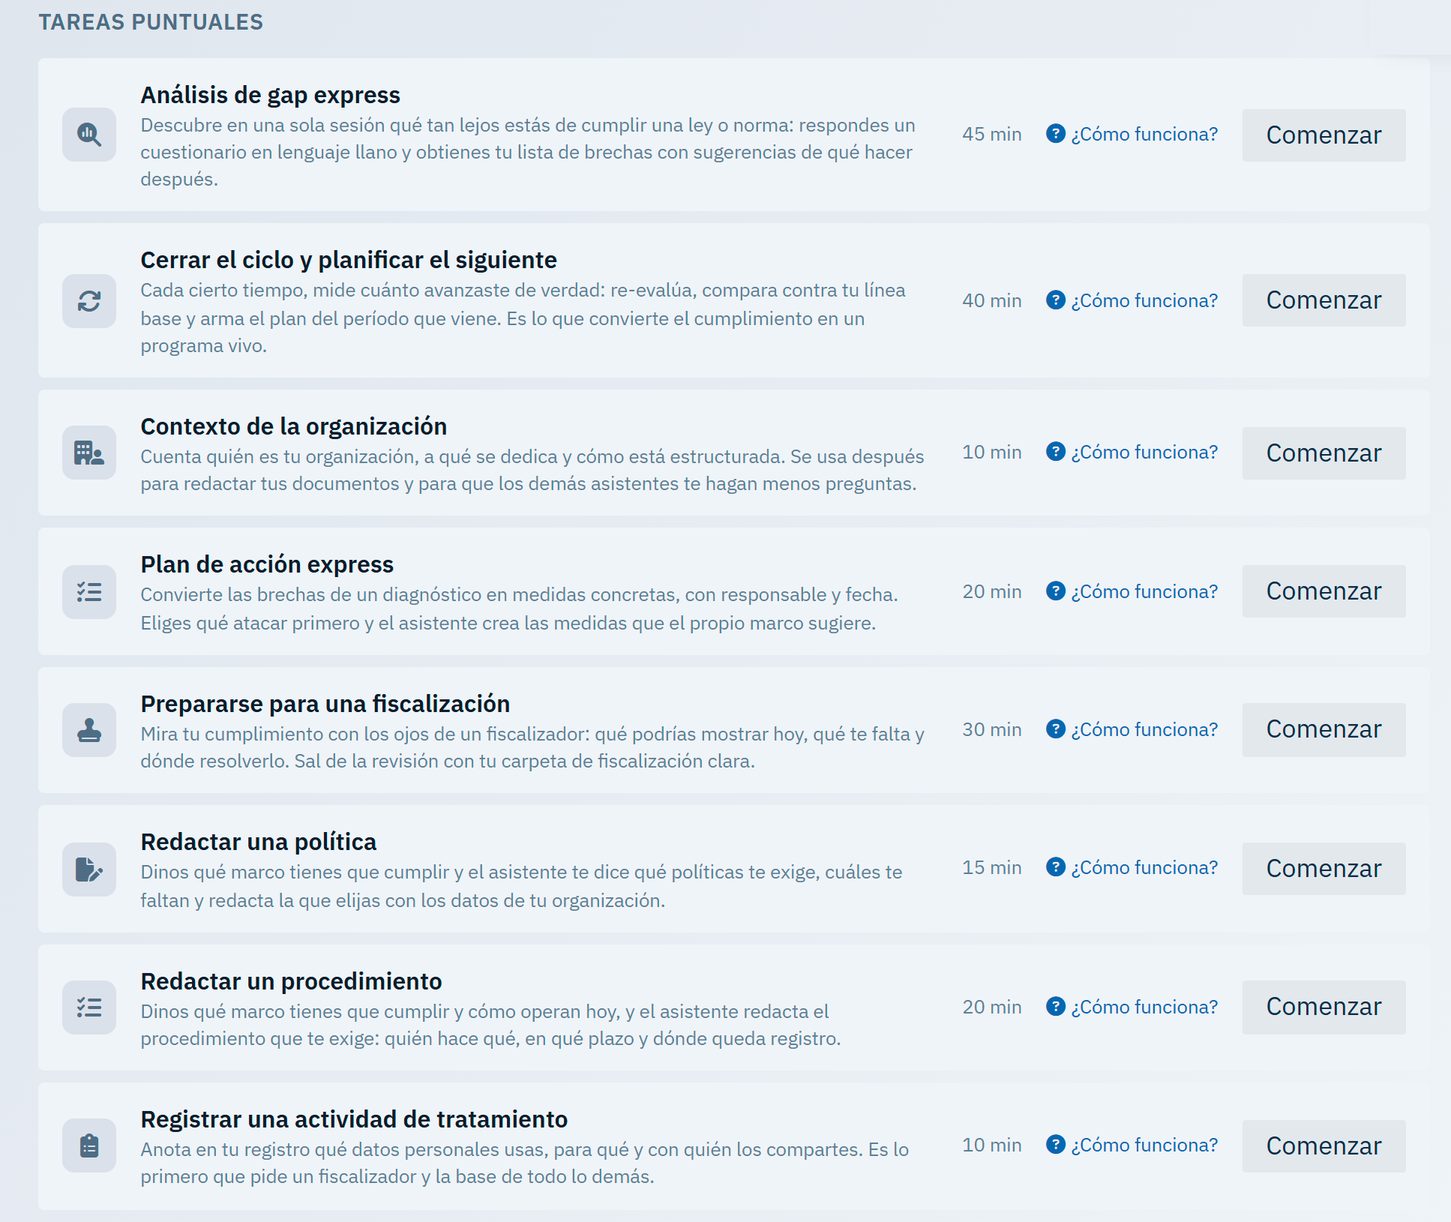
Políticas y procedimientos con el Concierge
El Concierge genera y adapta a tu empresa la política de seguridad y los procedimientos que exige el SGSI. Cada documento refleja cómo opera realmente tu empresa.
05
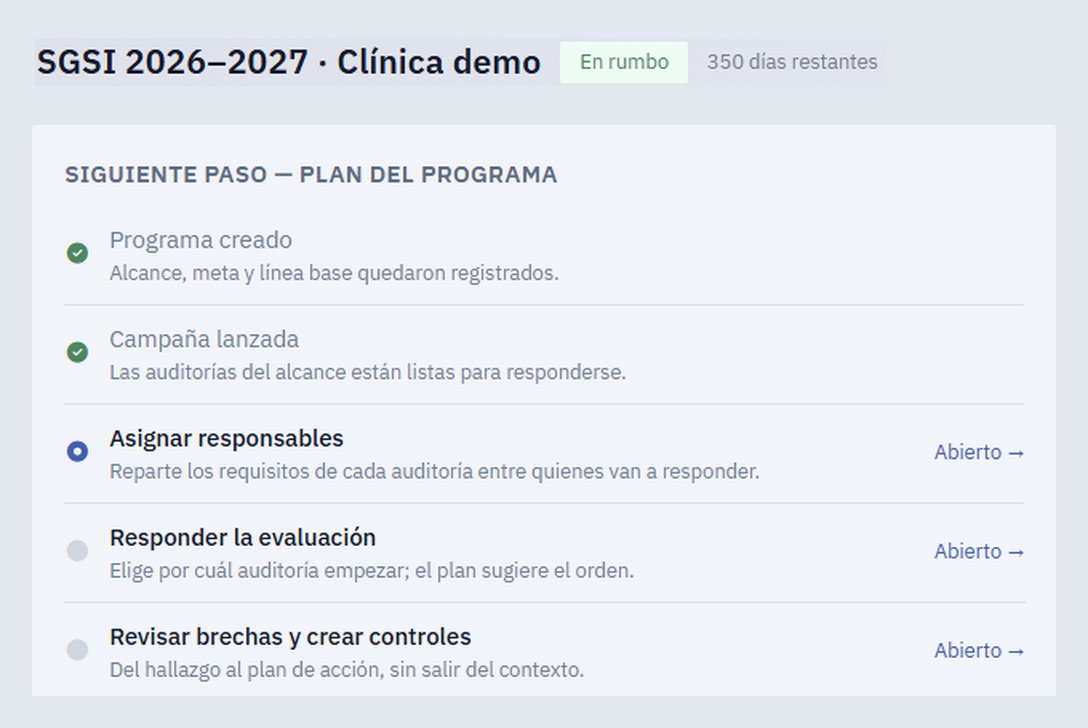
Auditorías y reportes para la dirección
Programas con plan anual, auditorías internas, seguimiento de brechas y reportes para auditores y directorio. Cuando llega la auditoría de certificación o de seguimiento, la información ya está ordenada.
Camino a la certificación
Lo que el auditor va a pedir, en un solo lugar
Una auditoría de certificación revisa que el sistema exista, funcione y mejore. Factum mantiene juntos los elementos que lo demuestran:
| Lo que revisa el auditor | En Factum |
|---|---|
| Alcance y política del SGSI | Documentos generados por el Concierge y aprobados por tu empresa |
| Evaluación y tratamiento de riesgos | Matriz de riesgos con controles y responsables |
| Estado de los controles del Anexo A | Evaluación del Anexo A con su avance |
| Evidencia de que los controles operan | Evidencias recolectadas por integraciones y documentos cargados |
| Auditoría interna y acciones correctivas | Auditorías, brechas y plan de remediación |
Factum te prepara para la certificación; la certificación la otorga un organismo de certificación acreditado.
Para quien se certifica y para quien tiene que mantenerse certificado
Si te estás preparando para certificarte
Partes con un diagnóstico de brechas del Anexo A y un plan de trabajo con responsables y fechas. Si ya tienes avances en planillas, los importas a la plataforma y sigues desde donde ibas.
Si ya estás certificado
Entre una auditoría y otra, el SGSI tiende a quedar en pausa. Factum lo mantiene vivo: evidencias que se actualizan solas, revisiones calendarizadas y la información lista para la auditoría de seguimiento.
Factum es una plataforma que opera tu equipo, con tus datos y con el estado de tu cumplimiento siempre a la vista. El equipo de Preceptix incluye auditores líderes certificados en ISO/IEC 27001.
Preguntas frecuentes
Sobre la norma
¿Qué es ISO/IEC 27001?
Es el estándar internacional que define cómo establecer, implementar, mantener y mejorar un sistema de gestión de seguridad de la información (SGSI). Una organización puede certificarse en ella mediante una auditoría de un organismo de certificación acreditado.
¿Es obligatoria ISO 27001 en Chile?
No es obligatoria por ley. Sin embargo, muchos clientes corporativos y procesos de compra la piden como requisito a sus proveedores, y es la referencia más usada para construir el sistema de gestión de seguridad que exige la Ley 21.663 a los operadores de importancia vital.
¿Qué cambió en la versión 2022?
La versión 2022 reorganizó el Anexo A en 93 controles agrupados en cuatro temas (organizacionales, de personas, físicos y tecnológicos) y agregó controles nuevos, como inteligencia de amenazas, seguridad de servicios en la nube y prevención de fuga de datos. El plazo de transición desde la versión 2013 terminó en octubre de 2025.
¿Qué es la declaración de aplicabilidad?
Es el documento que lista los controles del Anexo A, indica cuáles aplican a la organización, justifica los que se excluyen y señala su estado de implementación. Es una de las primeras cosas que revisa el auditor.
¿Cuánto tiempo toma certificarse?
Depende del alcance y de cuánto haya avanzado la organización. Lo que más tiempo consume es implementar los controles y acumular evidencia de que operan; tener todo ordenado en un solo lugar acorta especialmente la preparación de las auditorías.
¿Factum certifica en ISO 27001?
No. La certificación la otorga un organismo de certificación acreditado. Factum ordena y mantiene el sistema de gestión y la evidencia que ese organismo va a revisar.
Sobre Factum
¿Cuánto cuesta una plataforma de cumplimiento como Factum?
Factum tiene precio publicado. El plan Starter cuesta UF 3,5 al mes y el plan Plus, pensado para equipos, UF 14 al mes, ambos con facturación anual. Para empresas grandes existe el plan Enterprise, por cotización. Antes de pagar puedes usarla 90 días gratis, sin tarjeta de crédito. Detalle en Precios.
¿Es cara una plataforma de cumplimiento automatizada para una empresa mediana?
La comparación útil es contra hacerlo a mano: horas de tu equipo manteniendo planillas, o un proyecto de consultoría que entrega un informe que hay que repetir al año siguiente. Con Factum el cumplimiento pasa a ser una partida anual conocida, y durante los 90 días de prueba puedes medir cuánto trabajo te ahorra antes de presupuestarla.
¿Puedo trabajar varios marcos a la vez?
Sí. Desde el plan Starter tienes hasta 3 marcos activos, por ejemplo la Ley 21.719, la Ley 21.663 e ISO 27001. Como comparten muchos controles, el trabajo no se multiplica: un control y su evidencia sirven para todos los marcos que lo exigen. Con el plan Plus, los marcos activos son ilimitados y el avance en uno se marca automáticamente en los demás.
¿Sirve para empresas grandes?
Sí. El plan Enterprise incluye usuarios ilimitados, inicio de sesión único (SSO/SAML), roles a medida, dominios ilimitados, instancia dedicada y soporte con SLA. Si prefieres que la plataforma la operemos nosotros, existe también la modalidad gestionada.
¿Puedo traer lo que ya tengo en Excel?
Sí. Importas a Factum el trabajo que ya tienes en planillas y lo sigues manteniendo desde la plataforma a partir de donde ibas.
¿Cuánto tarda en quedar operando?
El Concierge carga el marco de ISO/IEC 27001, propone dominios y responsables y arma el plan de trabajo. La mayor parte del tiempo se va en levantar la información real de tu empresa, y los 90 días de prueba están pensados justamente para eso.
¿Necesito un consultor o un equipo especializado para usarla?
No. Factum está pensada para que la opere tu propio equipo, con un manual y el Concierge como guía, y hay soporte si algo falla. Si prefieres que la plataforma la operemos nosotros, existe la modalidad gestionada.
¿Qué pasa cuando terminan los 90 días?
Eliges el plan que te acomoda y sigues trabajando con todo lo que avanzaste. La prueba es sin tarjeta, así que el primer cobro ocurre solo cuando tú eliges un plan. Si decides no continuar, tus datos se eliminan 30 días después del término de la prueba.
¿Dónde quedan mis datos?
En los planes pagados, tus datos se alojan en Chile, en Google Cloud (región southamerica-west1).
Sigue con otro marco
Si además necesitas cumplir alguno de estos, mira cómo se suma a lo que ya avanzaste con ISO 27001.