Soluciones · Ley 21.663
Ley Marco de Ciberseguridad: tus controles y reportes, siempre al día.
Gestión de riesgos, controles, evidencias y protocolo de incidentes en una sola plataforma. La ciberseguridad se convierte en una operación documentada que tu empresa puede demostrar en cualquier momento.
Actualizado el 17 de octubre de 2026
Una evidencia, varios marcos
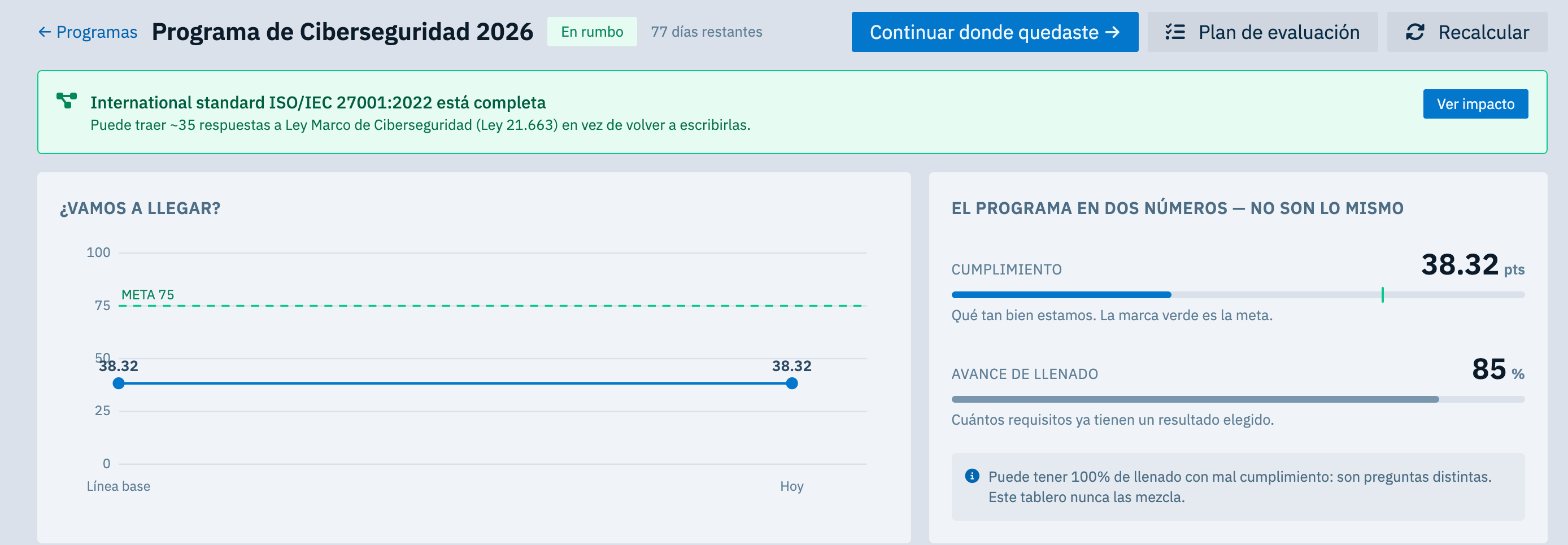
¿Tienes que cumplir más de un marco? El trabajo no se multiplica.
La Ley 21.719, la Ley 21.663 e ISO 27001 piden muchos controles en común: gestión de riesgos, control de accesos, respaldos, respuesta a incidentes y responsables definidos. En Factum, un control implementado y su evidencia sirven para todos los marcos que lo exigen. Documentas una vez y avanzas en varios marcos a la vez.
Desde el plan Starter trabajas hasta 3 marcos activos a la vez. Con el plan Plus, al responder un control en un marco, la plataforma marca automáticamente los requisitos equivalentes en los demás.
La ley
Qué establece la Ley 21.663
La Ley Marco de Ciberseguridad, publicada en abril de 2024, creó la Agencia Nacional de Ciberseguridad (ANCI) y fijó deberes para los prestadores de servicios esenciales y los operadores de importancia vital. Sus obligaciones principales rigen desde marzo de 2025.
Gestión continua de riesgos
Las instituciones obligadas deben identificar, evaluar y tratar de forma permanente los riesgos de ciberseguridad de sus sistemas.
Prevención y respuesta
Se exigen medidas para prevenir, detectar, contener y responder a incidentes, de acuerdo con los estándares que dicte la ANCI.
Reporte de incidentes
Los incidentes de impacto significativo deben reportarse al CSIRT Nacional: una alerta temprana dentro de 3 horas, un segundo reporte dentro de 72 horas (24 horas si se afecta un servicio esencial), un plan de acción dentro de 7 días y un informe final dentro de 15 días (art. 9 de la ley y Decreto 295).
Encargado de ciberseguridad
Cada institución obligada designa un responsable que actúa como contraparte ante la ANCI.
Deberes adicionales para los OIV
Los operadores de importancia vital deben contar además con un sistema de gestión de seguridad de la información, planes de continuidad operacional y un delegado de ciberseguridad.
Datos personales
Un incidente que compromete datos personales también activa los deberes de la Ley 21.719, como la notificación de vulneraciones a la Agencia de Protección de Datos Personales.
Resumen informativo de la Ley 21.663 y su reglamento de reporte de incidentes. No constituye asesoría legal.
Cómo lo resuelve Factum
De la obligación a la operación diaria
01
Marco de la Ley 21.663 cargado
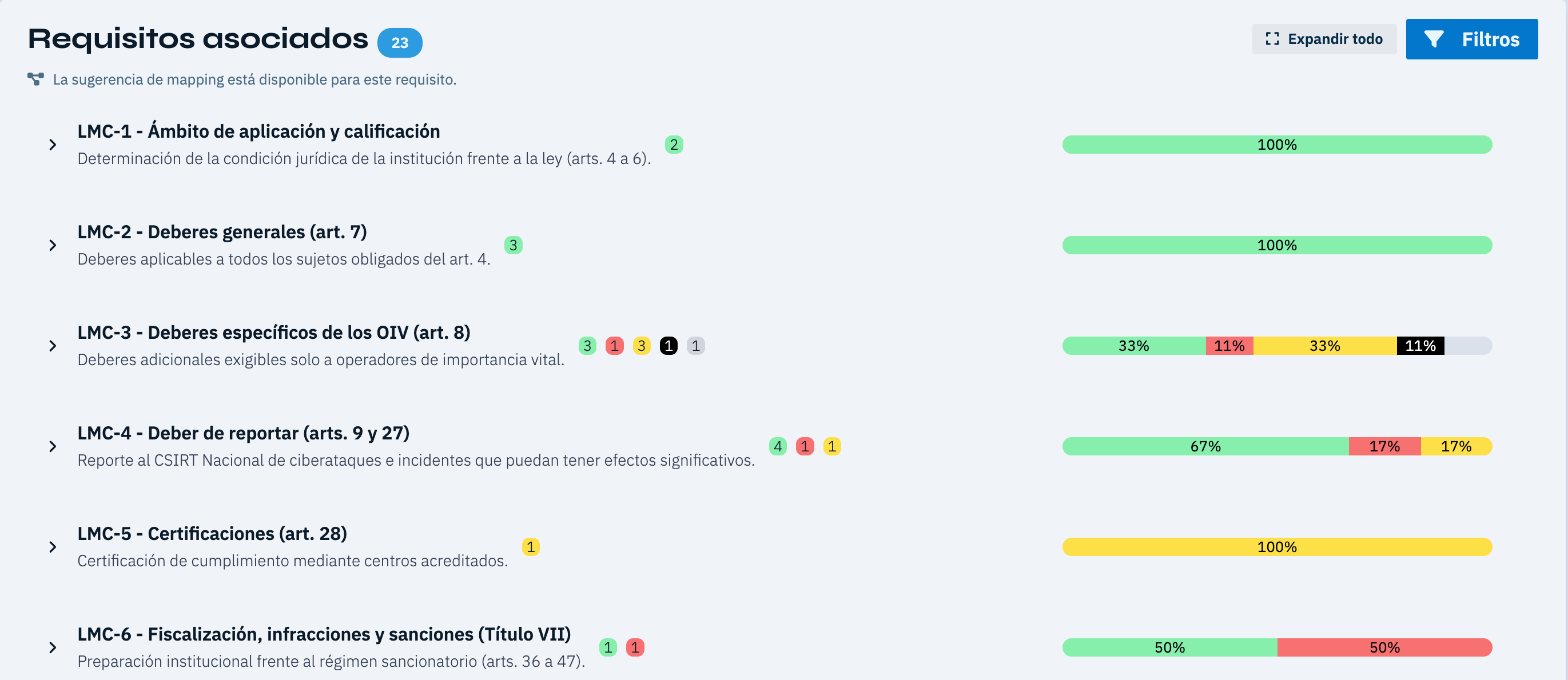
Los requisitos de la ley vienen cargados en la plataforma, ordenados por dominio. Ves qué cumples, qué falta y quién está a cargo de cada brecha, con su plan de remediación.
02
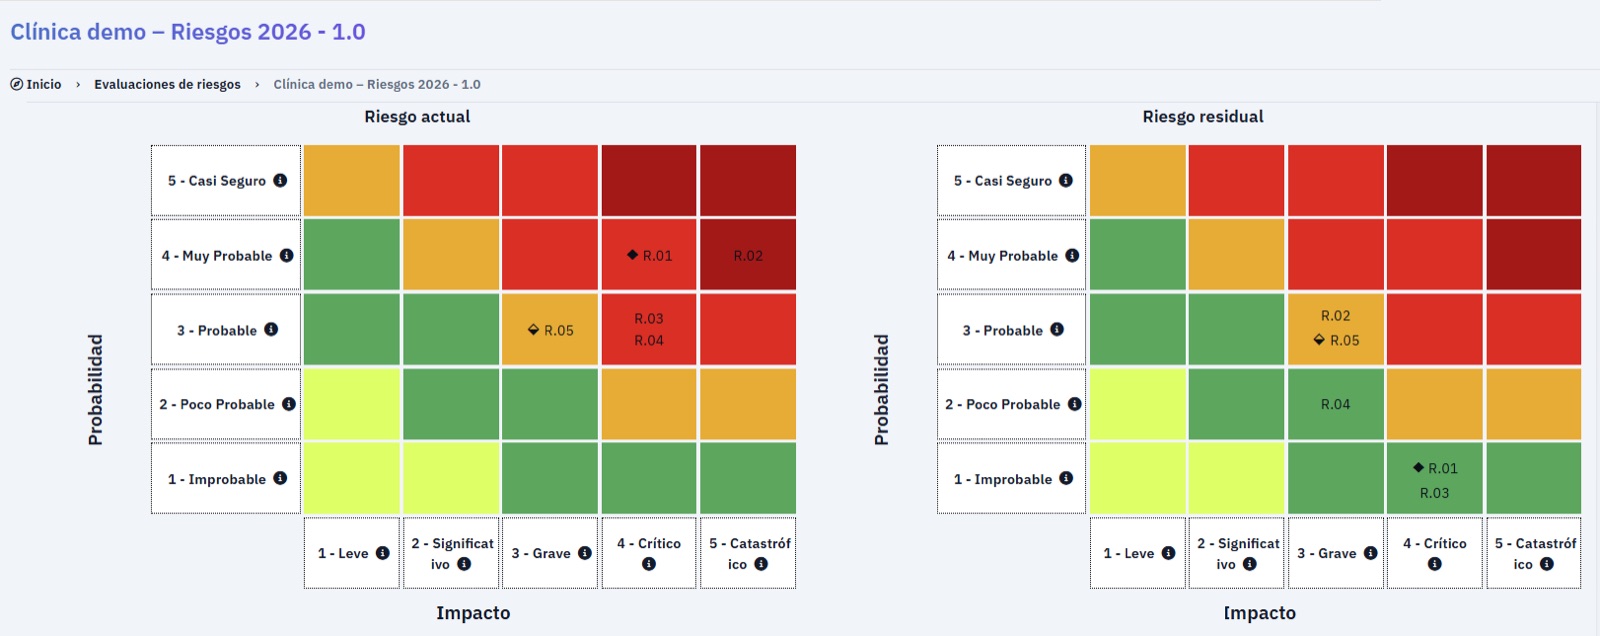
Riesgos y controles conectados
Cada riesgo de ciberseguridad queda ligado a los controles que lo mitigan. Lo que avanzas para la Ley 21.663, documentado una sola vez, sirve también para ISO 27001, NIST CSF y la Ley 21.719.
03
Evidencia automática desde tus sistemas
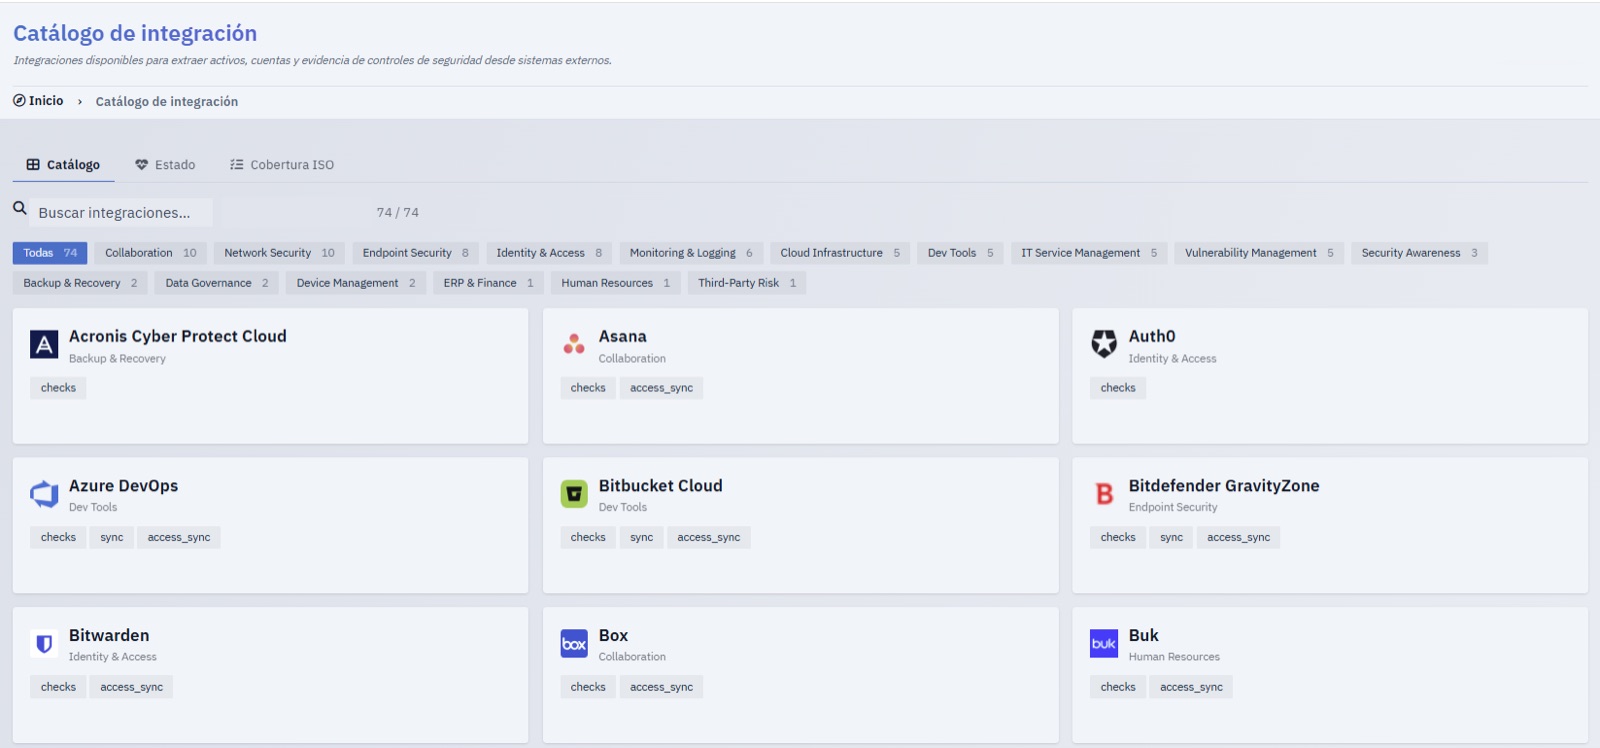
Más de 100 integraciones (Microsoft 365, Google Workspace, AWS, Azure, CrowdStrike, Cloudflare, entre otras) recolectan evidencia y ejecutan checks automáticos de cumplimiento. Si un control deja de cumplirse, la plataforma te avisa.
04
Protocolo de incidentes listo antes de necesitarlo
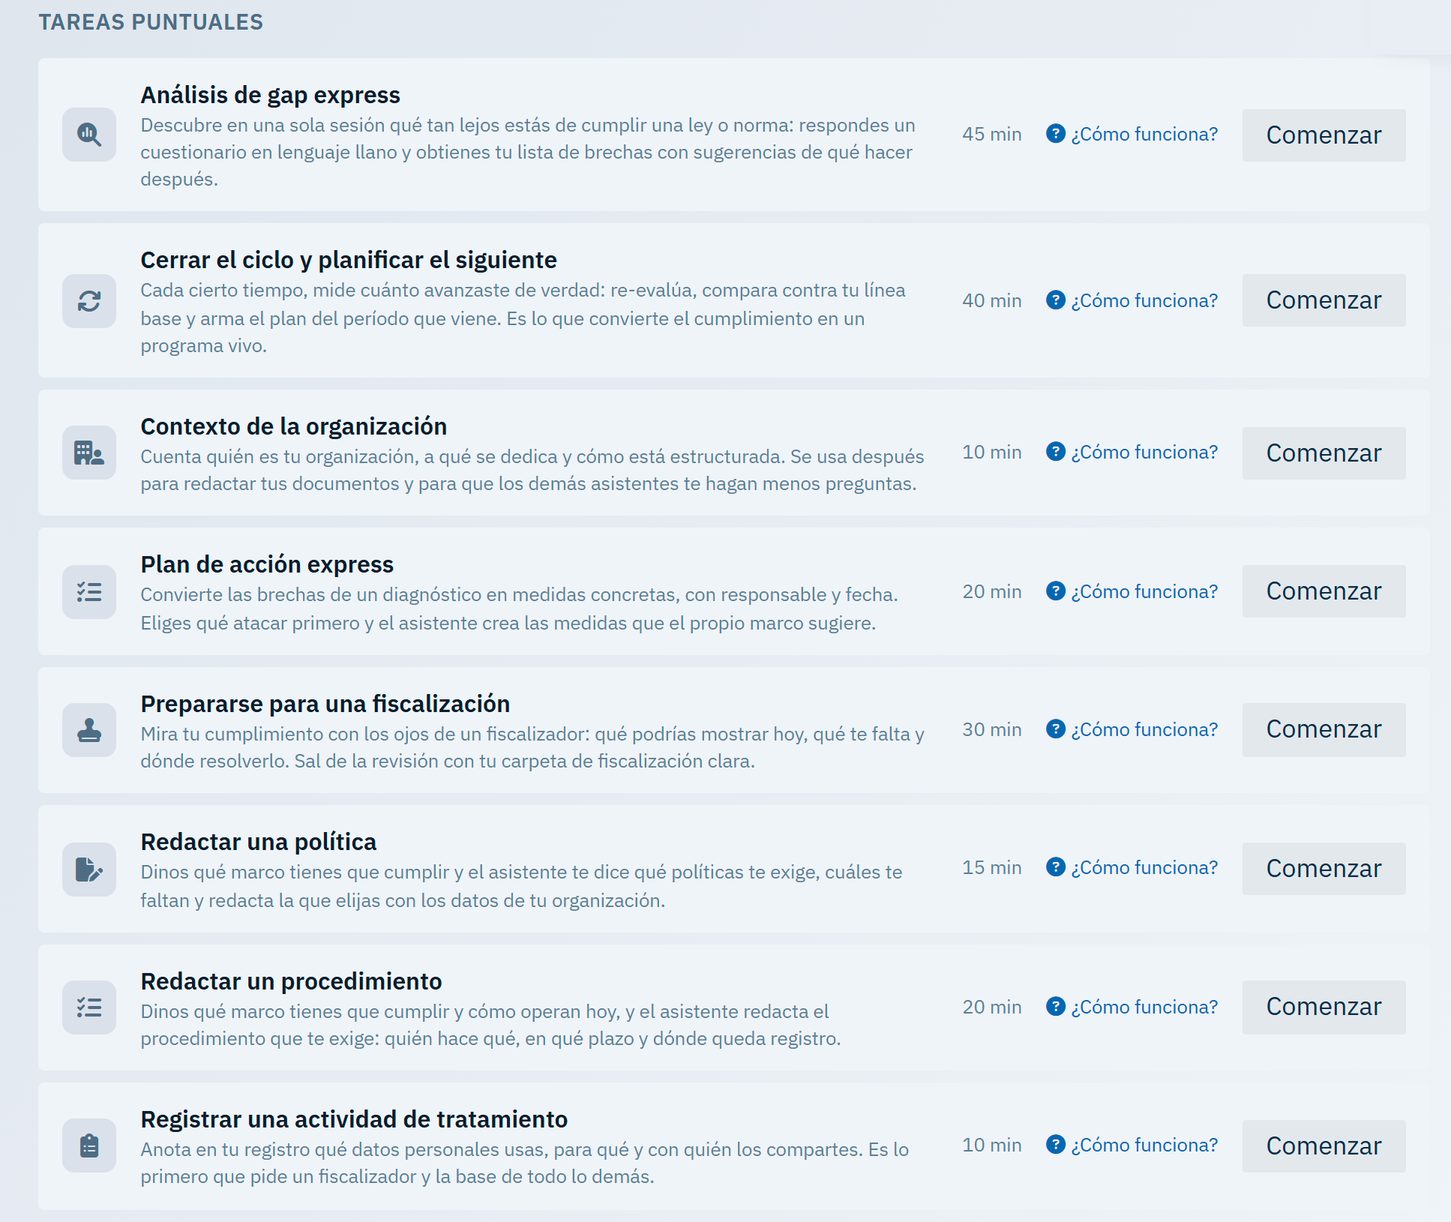
El Concierge genera y adapta a tu empresa el protocolo de respuesta y reporte de incidentes, con sus plazos y responsables. Cuando ocurre un incidente, tu equipo sabe qué hacer en las primeras 3 horas.
05
Estado para la gerencia y la ANCI
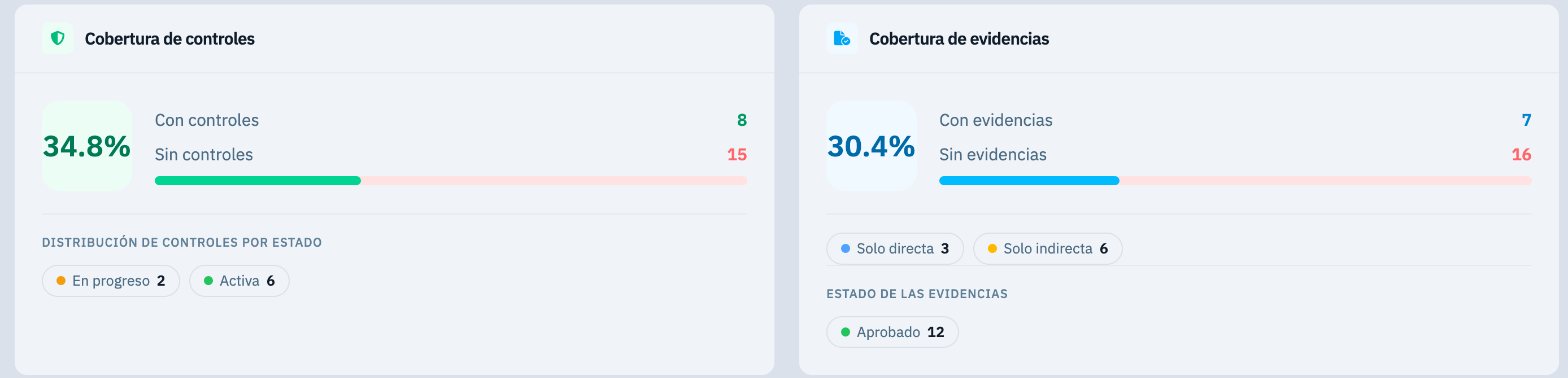
El panel de cobertura muestra en qué porcentaje vas, qué falta y quién lo está haciendo, y los reportes dejan documentada la diligencia de tu empresa ante auditores, directorio o fiscalización.
Diligencia documentada
Lo que la ANCI puede pedirte, en un solo lugar
Ante una consulta o fiscalización, lo que cuenta es poder mostrar que la gestión existe y está al día. Factum mantiene juntos los elementos que lo demuestran:
| Lo que necesitas demostrar | En Factum |
|---|---|
| Gestión continua de riesgos | Matriz de riesgos con controles y responsables |
| Medidas implementadas | Evidencias recolectadas por integraciones y documentos cargados |
| Protocolo de incidentes | Protocolo generado por el Concierge, con plazos y responsables |
| Encargado de ciberseguridad | Rol asignado, con sus tareas y vencimientos |
| Mejora continua | Plan de remediación de brechas y revisiones calendarizadas |
Hecha para equipos de TI que no pueden dedicarse solo a cumplir
Si eres prestador de servicios esenciales
Energía, telecomunicaciones, agua, transporte, salud, servicios financieros o servicios digitales y TI prestados a terceros, entre otros sectores. Factum ordena tus riesgos, controles y evidencias, y si ya tienes avances en planillas, los importas a la plataforma para no partir de cero.
Si la ANCI te calificó como OIV
Tienes deberes adicionales: un sistema de gestión de seguridad de la información, planes de continuidad y un delegado de ciberseguridad. Mira cómo abordarlos con un equipo acotado.
Ver solución OIV →Factum es una plataforma que opera tu equipo, con tus datos y con el estado de tu cumplimiento siempre a la vista.
Preguntas frecuentes
Sobre la ley
¿Desde cuándo rige la Ley 21.663?
La Ley 21.663 se publicó el 8 de abril de 2024. La Agencia Nacional de Ciberseguridad comenzó a operar y las obligaciones principales, entre ellas el reporte de incidentes, rigen desde el 1 de marzo de 2025.
¿A quién aplica la Ley 21.663?
A los órganos de la administración del Estado y a los prestadores de servicios esenciales: entre otros, energía, telecomunicaciones, infraestructura digital, servicios digitales y de TI prestados por terceros, agua potable, transporte, banca y servicios financieros, y salud. Dentro de ellos, la ANCI califica a algunos como operadores de importancia vital, que tienen deberes adicionales.
¿Qué es un operador de importancia vital (OIV)?
Es un prestador de servicios esenciales que la ANCI califica como tal porque la interrupción de su servicio podría afectar gravemente a la población, la economía o la seguridad del país. Los OIV deben contar con un sistema de gestión de seguridad de la información, planes de continuidad operacional y un delegado de ciberseguridad, entre otros deberes.
¿Qué incidentes se reportan y en qué plazos?
Se reportan al CSIRT Nacional los incidentes de impacto significativo, por ejemplo los que interrumpen un servicio esencial, afectan la salud de las personas, comprometen datos personales o implican acceso no autorizado a sistemas. El reglamento fija una alerta temprana dentro de 3 horas, un segundo reporte dentro de 72 horas (24 horas si se afecta un servicio esencial), un plan de acción dentro de 7 días y un informe final dentro de 15 días.
¿Qué relación tiene con la Ley 21.719?
Son leyes distintas que se cruzan. La Ley 21.663 regula la ciberseguridad de los servicios esenciales; la Ley 21.719, el tratamiento de datos personales en cualquier organización. Un incidente que compromete datos personales puede activar deberes de ambas. En Factum, un mismo control y su evidencia sirven para ambas: desde el plan Starter puedes trabajar las dos a la vez, y con el plan Plus el avance de una se marca automáticamente en la otra.
Sobre Factum
¿Cuánto cuesta una plataforma de cumplimiento como Factum?
Factum tiene precio publicado. El plan Starter cuesta UF 3,5 al mes y el plan Plus, pensado para equipos, UF 14 al mes, ambos con facturación anual. Para empresas grandes existe el plan Enterprise, por cotización. Antes de pagar puedes usarla 90 días gratis, sin tarjeta de crédito. Detalle en Precios.
¿Es cara una plataforma de cumplimiento automatizada para una empresa mediana?
La comparación útil es contra hacerlo a mano: horas de tu equipo manteniendo planillas, o un proyecto de consultoría que entrega un informe que hay que repetir al año siguiente. Con Factum el cumplimiento pasa a ser una partida anual conocida, y durante los 90 días de prueba puedes medir cuánto trabajo te ahorra antes de presupuestarla.
¿Puedo trabajar varios marcos a la vez?
Sí. Desde el plan Starter tienes hasta 3 marcos activos, por ejemplo la Ley 21.719, la Ley 21.663 e ISO 27001. Como comparten muchos controles, el trabajo no se multiplica: un control y su evidencia sirven para todos los marcos que lo exigen. Con el plan Plus, los marcos activos son ilimitados y el avance en uno se marca automáticamente en los demás.
¿Sirve para empresas grandes?
Sí. El plan Enterprise incluye usuarios ilimitados, inicio de sesión único (SSO/SAML), roles a medida, dominios ilimitados, instancia dedicada y soporte con SLA. Si prefieres que la plataforma la operemos nosotros, existe también la modalidad gestionada.
¿Puedo traer lo que ya tengo en Excel?
Sí. Importas a Factum el trabajo que ya tienes en planillas y lo sigues manteniendo desde la plataforma a partir de donde ibas.
¿Factum reporta los incidentes a la ANCI por mí?
No. El reporte se hace en la plataforma de la ANCI. Factum deja listo el protocolo, con plazos y responsables, y mantiene la documentación que respalda cada reporte.
¿Necesito un consultor o un equipo especializado para usarla?
No. Factum está pensada para que la opere tu propio equipo de TI, con un manual y el Concierge como guía, y hay soporte si algo falla.
¿Qué pasa cuando terminan los 90 días?
Eliges el plan que te acomoda y sigues trabajando con todo lo que avanzaste. La prueba es sin tarjeta, así que el primer cobro ocurre solo cuando tú eliges un plan. Si decides no continuar, tus datos se eliminan 30 días después del término de la prueba.
¿Dónde quedan mis datos?
En los planes pagados, tus datos se alojan en Chile, en Google Cloud (región southamerica-west1).
Sigue con otro marco
Si además necesitas cumplir alguno de estos, mira cómo se suma a lo que ya avanzaste con la Ley 21.663.