Soluciones · NIST CSF 2.0
NIST CSF 2.0: mide tu madurez en ciberseguridad y muestra cómo avanza.
Las seis funciones del marco evaluadas en una sola plataforma, con tu nivel de madurez, las brechas priorizadas y un plan de mejora con responsables. El avance se mide de un trimestre a otro y se explica en una sola pantalla.
Actualizado el 17 de octubre de 2026
Una evidencia, varios marcos
¿Tienes que cumplir más de un marco? El trabajo no se multiplica.
NIST CSF comparte con ISO 27001, la Ley 21.663 y la Ley 21.719 buena parte de lo que pide: gobierno de la seguridad, gestión de riesgos, control de accesos, respaldos y respuesta a incidentes. En Factum, un control implementado y su evidencia sirven para todos los marcos que lo exigen. Documentas una vez y avanzas en varios marcos a la vez.
Desde el plan Starter trabajas hasta 3 marcos activos a la vez. Con el plan Plus, al responder un control en un marco, la plataforma marca automáticamente los requisitos equivalentes en los demás.
El marco
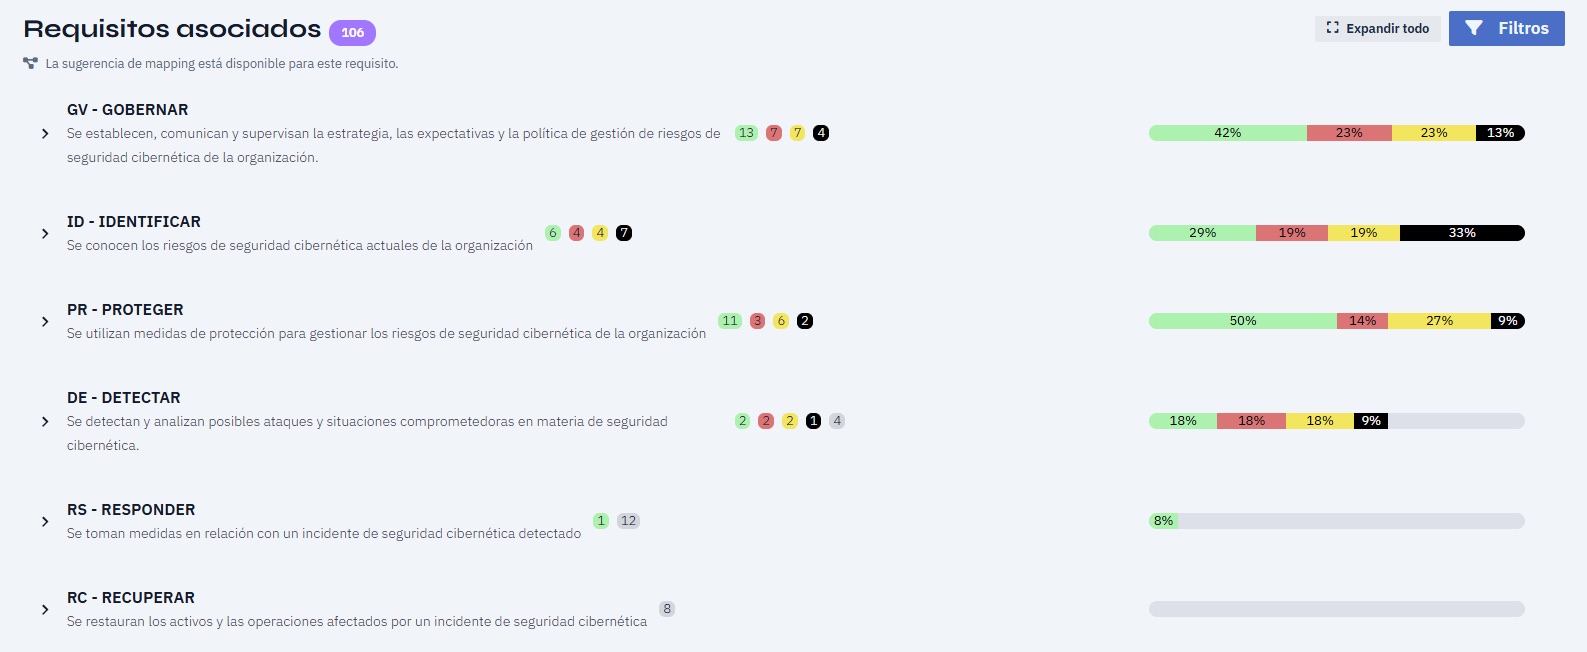
Las seis funciones de NIST CSF 2.0
El Cybersecurity Framework del NIST, en su versión 2.0 de 2024, organiza la ciberseguridad en seis funciones que cualquier organización puede usar para entender dónde está, definir dónde quiere llegar y medir su avance.
Gobernar
Define la estrategia, los roles, las políticas y la supervisión de la ciberseguridad desde la dirección. Es la función que agregó la versión 2.0.
Identificar
Conoce los activos, los riesgos y las dependencias de la organización, incluidos proveedores.
Proteger
Aplica las salvaguardas para gestionar los riesgos: accesos, capacitación, seguridad de los datos y de las plataformas.
Detectar
Encuentra y analiza a tiempo posibles ataques y anomalías.
Responder
Actúa frente a un incidente detectado: contención, análisis, comunicación y mitigación.
Recuperar
Restablece los activos y las operaciones afectadas por un incidente.
Resumen informativo del NIST Cybersecurity Framework 2.0.
Cómo lo resuelve Factum
Del diagnóstico a la mejora continua
01
El marco cargado y evaluado
Las funciones, categorías y subcategorías de NIST CSF vienen cargadas en la plataforma. Evalúas cada resultado esperado y ves tu madurez por función.
02
Brechas priorizadas y plan de mejora
Cada brecha queda con un responsable, una fecha y un plan de remediación. Tu equipo sabe qué trabajar primero y la gerencia ve en qué se está invirtiendo.
03
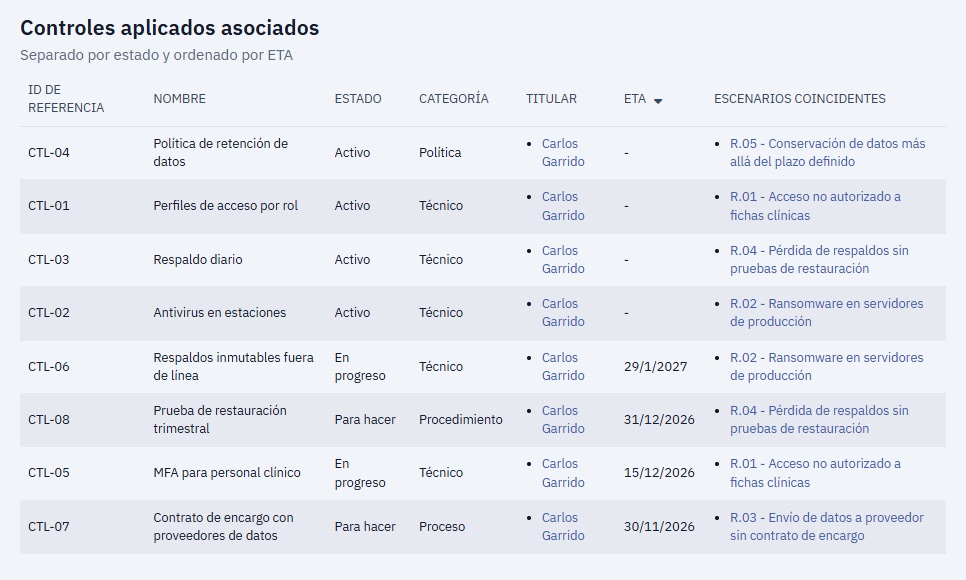
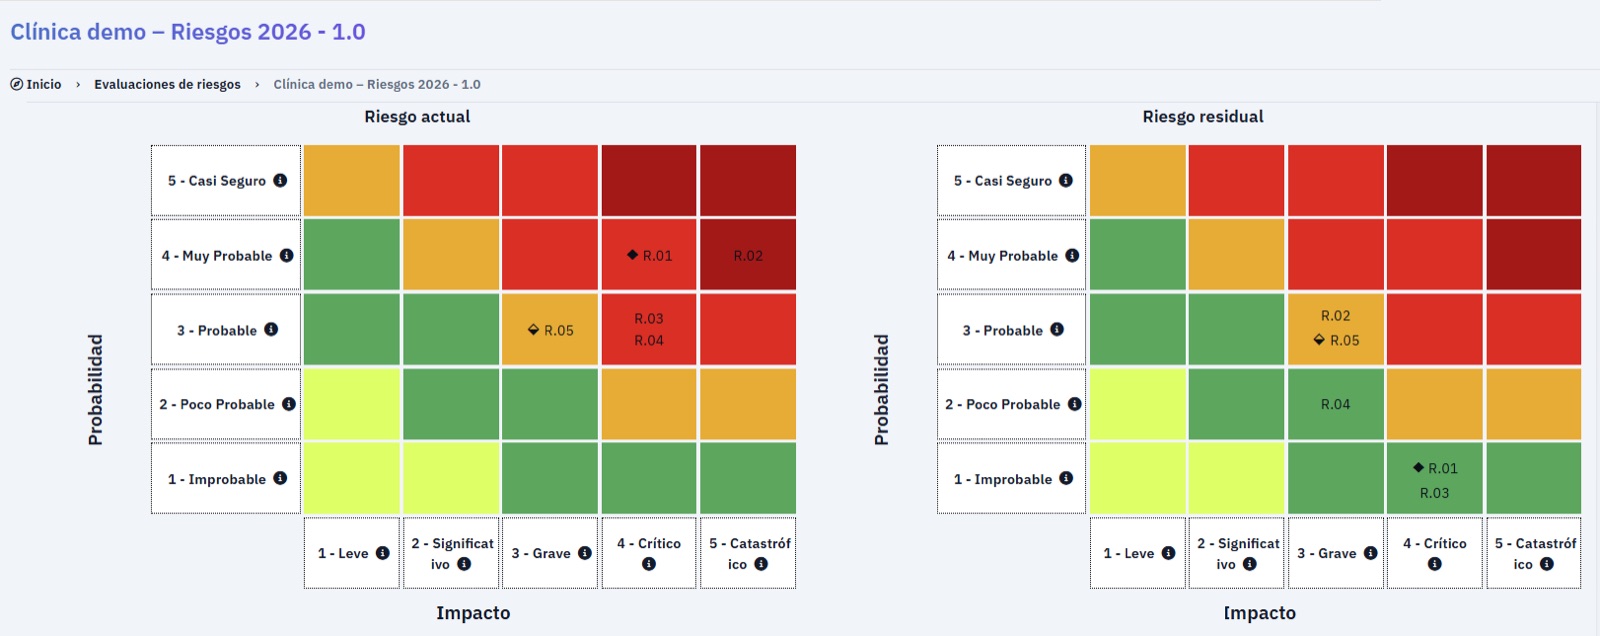
Riesgos conectados con controles
La matriz de riesgos se conecta con los controles que mitigan cada riesgo, con lo que la función Identificar alimenta directamente a Proteger, Detectar y Responder.
04
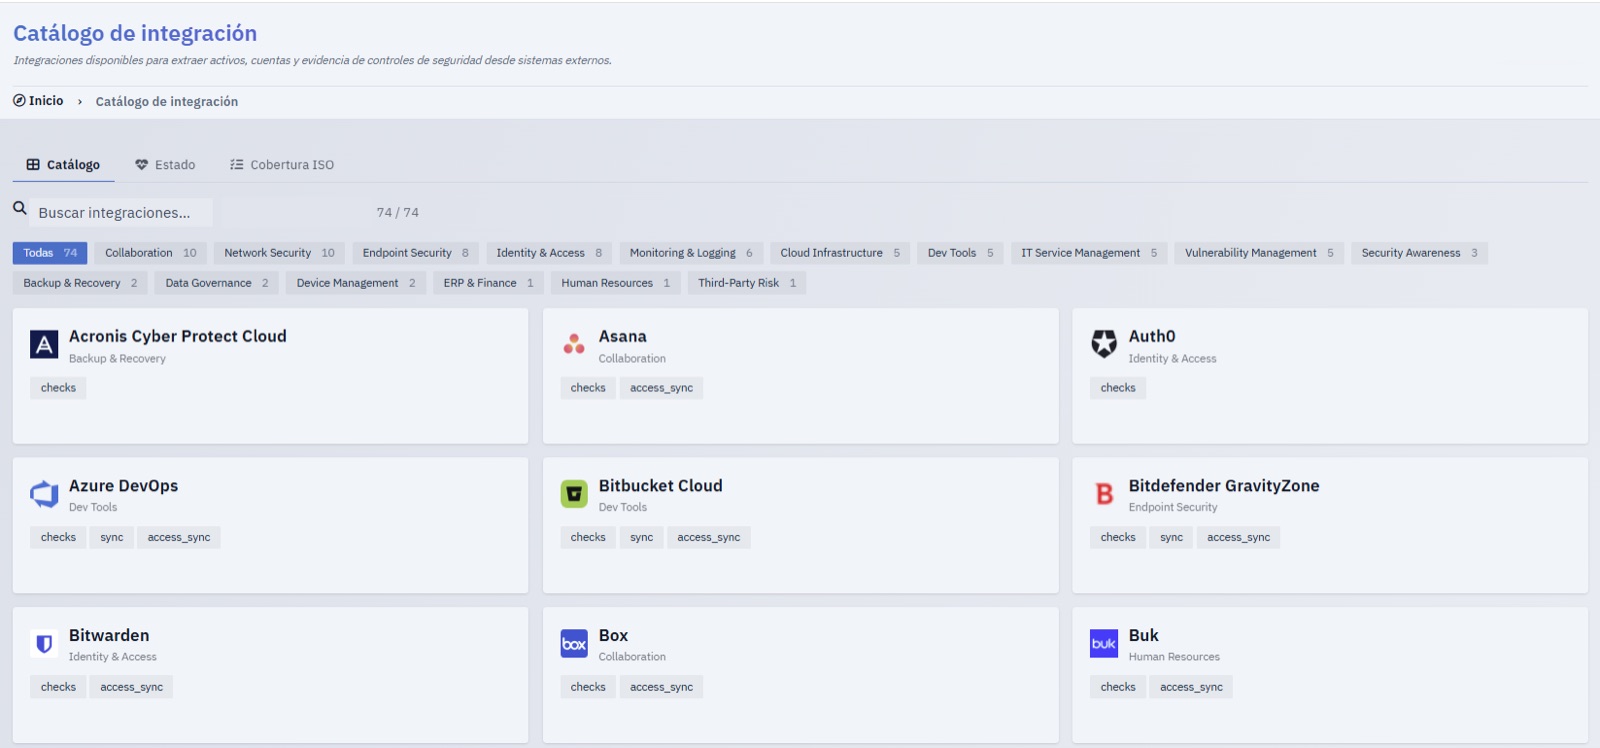
Evidencia automática desde tus sistemas
Más de 100 integraciones recolectan evidencia y ejecutan checks automáticos, de modo que la madurez que reportas se apoya en datos de tus sistemas.
05
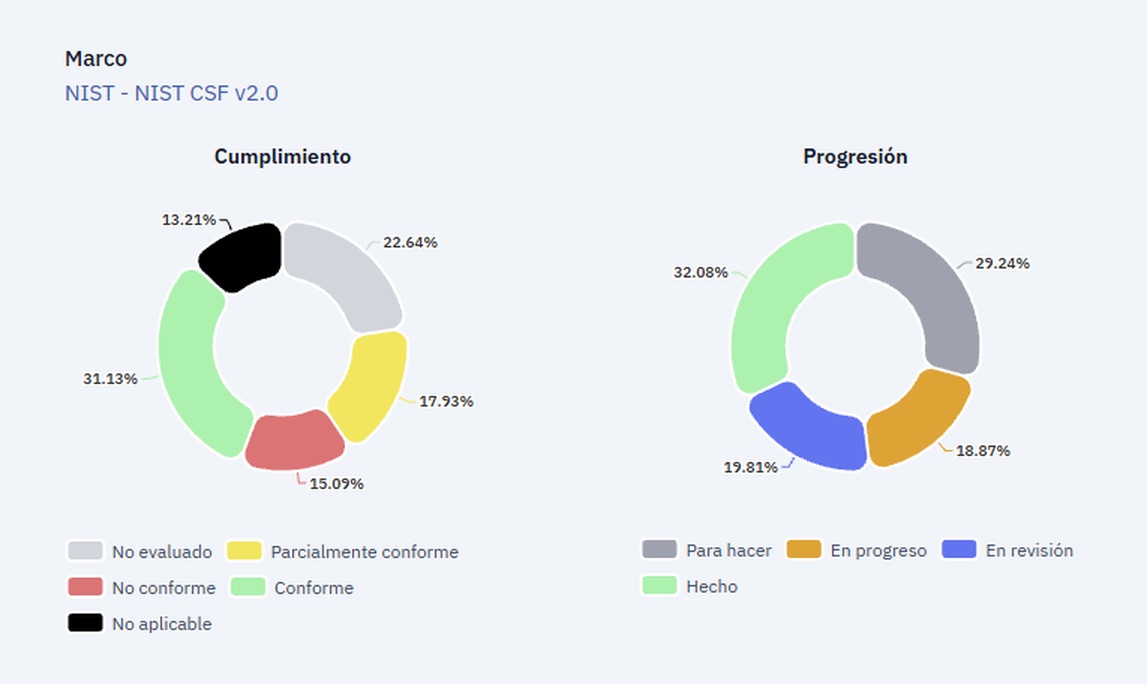
Reportes para el directorio
El panel de cobertura y los reportes muestran la madurez por función y su evolución en el tiempo, en un formato pensado para el directorio.
Madurez medible
La pregunta del directorio, respondida con un número
"¿Qué tan preparados estamos en ciberseguridad?" es una pregunta que hoy llega a todos los directorios. NIST CSF da el lenguaje para responderla, y Factum mantiene los datos para hacerlo en cualquier momento:
| Lo que pregunta la dirección | En Factum |
|---|---|
| ¿Dónde estamos hoy? | Madurez por función, con su evaluación de respaldo |
| ¿Qué nos falta? | Brechas priorizadas por función |
| ¿Quién lo está resolviendo? | Responsables, tareas y fechas en el plan de remediación |
| ¿Estamos avanzando? | Evolución de la madurez entre una evaluación y la siguiente |
Para quien tiene que medir y explicar la ciberseguridad
Si reportas la ciberseguridad al directorio
Gerencias de TI y responsables de seguridad que necesitan mostrar avance con un marco reconocido. Partes con una evaluación de las seis funciones y si ya tienes una evaluación en planillas, la importas a la plataforma y sigues desde donde ibas.
Si tu casa matriz o tus clientes piden NIST
Filiales de grupos internacionales y proveedores de empresas que usan NIST CSF como estándar de referencia. Factum mantiene tu evaluación al día y lista para compartir.
Factum es una plataforma que opera tu equipo, con tus datos y con el estado de tu ciberseguridad siempre a la vista.
Preguntas frecuentes
Sobre el marco
¿Qué es NIST CSF?
Es el Cybersecurity Framework del Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST). Organiza la gestión de la ciberseguridad en seis funciones (Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar) y describe los resultados que una organización debería alcanzar en cada una.
¿Es obligatorio NIST CSF en Chile?
No. Es un marco voluntario. En Chile se usa como referencia para ordenar programas de ciberseguridad, medir madurez y responder a exigencias de casas matrices, clientes y reguladores sectoriales.
¿Qué cambió en la versión 2.0?
La versión 2.0, publicada en febrero de 2024, agregó la función Gobernar, amplió su alcance a organizaciones de cualquier tamaño y sector, más allá de la infraestructura crítica, y dio más peso a la gestión de riesgos de proveedores.
¿Qué diferencia hay entre NIST CSF e ISO 27001?
ISO 27001 define los requisitos de un sistema de gestión de seguridad de la información y permite certificarse. NIST CSF describe resultados de ciberseguridad y sirve para medir y comunicar la madurez. Son complementarios: muchas organizaciones implementan ISO 27001 y reportan su avance con NIST CSF.
¿Qué son los niveles de implementación de NIST CSF?
Son cuatro niveles (parcial, informado por el riesgo, repetible y adaptativo) que describen qué tan formal y consistente es la gestión de riesgos de ciberseguridad de una organización. Sirven para fijar una meta realista y medir el avance hacia ella.
¿Existe una certificación NIST CSF?
No. NIST CSF es un marco de referencia y no contempla una certificación oficial. Lo que una organización puede mostrar es su evaluación y su evolución, idealmente respaldada por evidencia.
Sobre Factum
¿Cuánto cuesta una plataforma de cumplimiento como Factum?
Factum tiene precio publicado. El plan Starter cuesta UF 3,5 al mes y el plan Plus, pensado para equipos, UF 14 al mes, ambos con facturación anual. Para empresas grandes existe el plan Enterprise, por cotización. Antes de pagar puedes usarla 90 días gratis, sin tarjeta de crédito. Detalle en Precios.
¿Es cara una plataforma de cumplimiento automatizada para una empresa mediana?
La comparación útil es contra hacerlo a mano: horas de tu equipo manteniendo planillas, o un proyecto de consultoría que entrega un informe que hay que repetir al año siguiente. Con Factum el cumplimiento pasa a ser una partida anual conocida, y durante los 90 días de prueba puedes medir cuánto trabajo te ahorra antes de presupuestarla.
¿Puedo trabajar varios marcos a la vez?
Sí. Desde el plan Starter tienes hasta 3 marcos activos, por ejemplo la Ley 21.719, la Ley 21.663 e ISO 27001. Como comparten muchos controles, el trabajo no se multiplica: un control y su evidencia sirven para todos los marcos que lo exigen. Con el plan Plus, los marcos activos son ilimitados y el avance en uno se marca automáticamente en los demás.
¿Sirve para empresas grandes?
Sí. El plan Enterprise incluye usuarios ilimitados, inicio de sesión único (SSO/SAML), roles a medida, dominios ilimitados, instancia dedicada y soporte con SLA. Si prefieres que la plataforma la operemos nosotros, existe también la modalidad gestionada.
¿Puedo traer lo que ya tengo en Excel?
Sí. Importas a Factum el trabajo que ya tienes en planillas y lo sigues manteniendo desde la plataforma a partir de donde ibas.
¿Cuánto tarda en quedar operando?
El Concierge carga el marco de NIST CSF 2.0, propone dominios y responsables y arma el plan de trabajo. La mayor parte del tiempo se va en levantar la información real de tu empresa, y los 90 días de prueba están pensados justamente para eso.
¿Necesito un consultor o un equipo especializado para usarla?
No. Factum está pensada para que la opere tu propio equipo, con un manual y el Concierge como guía, y hay soporte si algo falla. Si prefieres que la plataforma la operemos nosotros, existe la modalidad gestionada.
¿Qué pasa cuando terminan los 90 días?
Eliges el plan que te acomoda y sigues trabajando con todo lo que avanzaste. La prueba es sin tarjeta, así que el primer cobro ocurre solo cuando tú eliges un plan. Si decides no continuar, tus datos se eliminan 30 días después del término de la prueba.
¿Dónde quedan mis datos?
En los planes pagados, tus datos se alojan en Chile, en Google Cloud (región southamerica-west1).
Sigue con otro marco
Si además necesitas cumplir alguno de estos, mira cómo se suma a lo que ya avanzaste con NIST CSF.